AlDuelz
Membre
-
Inscription
-
Dernière visite
-
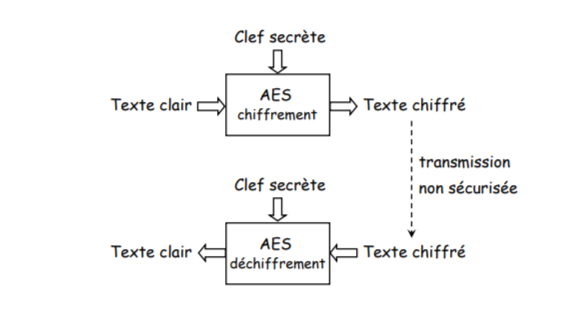
Bienvenue sur cet article basé sur la Cryptologie entièrement écrit par mes soins. Qu’est-ce que la Cryptologie ? La Cryptologie est définie comme la science du secret, qui regroupe la Cryptographie et la Cryptanalyse. Nous allons ensemble tenter de comprendre ce qu’est l’un et l’autre, et connaître ses différences. La Cryptographie est une technique d’écriture de message chiffré, son objectif est de protéger un message / fichier en le rendant illisible par simple lecture. La Cryptanalyse est un ensemble de techniques pour déchiffrer un message / fichier chiffré dont l'attaquant ne possède pas la clé. [hide] Le chiffrement symétrique consiste à utiliser la même clé pour crypter et décrypter l’information, de ce fait, les deux parties auront la même clé qui permettra de déchiffrer celle-ci. Il existe, à l’heure actuelle deux catégories de chiffrement symétrique : Le chiffrement par blocs. Le chiffrement de flux / par flot. Le Chiffrement par blocs/symétrique : L’Algorithme Advanced Encryption Standard Le Chiffrement par blocs permet de découper le texte en plusieurs blocs de même longueur et de les chiffrer bloc par bloc. Il est important de garder en tête que la longueur de la clé ne doit pas dépasser 128 caractères. Cette technique est la plus utilisée de nos jours et la + reconnue par les professionnels, et la méthode la plus appliquée est le chiffrement AES*. Cet algorithme permet de pouvoir découper le message en blocs de 128 bits. Les clés secrètes pour pouvoir chiffrer et déchiffrer le message ont, en fonction de la version utilisée, 128 bits, 192 bits ou 256 bits. Pour chiffrer un message ou un document avec le chiffrement par AES, je vous conseille d’utiliser le logiciel AES Crypt disponible ici : https://www.aescrypt.com/download/ Ensemble, tentons de comprendre comment AES Crypt fonctionne en observant ce schéma : Nous voyons que le message en clair est le message que vous souhaitez écrire, exemple : “J’aime AlDuelz, quel bg !”. Ce message va passer par le logiciel AES Crypt, qui donnera donc le message chiffré par une clé de 128 bits. Ici, le texte a été chiffré ! Désormais, il faut pouvoir le déchiffrer. De ce fait, la clé secrète devra vous être donnée par la personne qui a crypté le message dans le but de pouvoir le déchiffrer. Pour déchiffrer un texte, utiliser un simple site internet est suffisant, voici 2 sites qui vous permettront de déchiffrer un AES : https://convertir.github.io/outils/aes-decrypt-en-ligne.html https://www.devglan.com/online-tools/aes-encryption-decryption Chiffrement Asymétrique : L’algorithme RSA. Désormais, nous allons apprendre le chiffrement Asymétrique. Le chiffrement Asymétrique consiste à échanger des données. Il y a la présence à contrario du symétrique, deux clés une publique et une privée. La clé publique sert à chiffrer un document / message. La clé privée, elle, permet de pouvoir déchiffrer. Autrement dit, prenons un exemple. La clé publique permet de fermer une porte, on dit de cette porte qu’elle est fermée à clé. Pour pouvoir ouvrir la porte, la clé publique ne suffit désormais plus. Il faut également obtenir la clé privée qui permettra d’ouvrir la porte. Seule la personne qui a fermé la porte à clé a celle-ci, elle peut donc le donner qu’à la personne concernée. Une fois obtenue, elle permet de décrypter le message / fichier et donc d’avoir le contenu de celui-ci dans son intégralité. Le chiffrement RSA possède une manière de compréhension mathématique. L’algorithme RSA est basée sur le théorème de Fermat, la formule d' Euler et l’algorithme d' Euclide. Autrement dit, nous allons commencer par factoriser les deux nombres entiers. Comme je ne suis pas très fort en mathématiques, je vais utiliser les explications d’internet pour vous aider. Exemple théorique du chiffrement Asymétrique RSA. . Alice choisit deux nombres premiers p et q et effectue n = pq. Les valeurs p et q sont dénommées nombres RSA. . Alice détermine la fonction d 'Euler de n notée φ(n) = (p-1)(q-1). φ(n) dite aussi indicatrice d 'Euler est la quantité de nombres inférieurs à n et premiers avec n. Les propriétés de φ(n) sont très nombreuses. . Alice cherche un nombre entier e tel que le pgcd (e,φ(n )) = 1. C'est -à-dire tel que φ(n) et l'entier e n'aient aucun diviseur commun. Le couple (n, e) constitue la clé publique. . Alice cherche maintenant le nombre entier unique d tel que DE = 1 (modulo φ(n)), c'est à dire tel que le reste du produit DE dans la division par φ(n) soit égal à 1. . Cette valeur d est primordiale : c'est la clé secrète du système. On sait que cette valeur existe grâce aux propriétés des nombres premiers choisis. Finalement . Bob utilise la clé publique et calcule me (modulo n). C 'est-à-dire qu' il élève m à la puissance e et calcule le reste de cette puissance dans la division par n. Notons r son résultat. Bob envoie r à Alice. ATTENTION, ce calcul peut être long et délicat, aussi on peut s'aider de l'animation suivante qui fera le travail ;). . Alice reçoit la valeur r, utilise sa clé secrète et calcule : rd (modulo n). C 'est-à-dire qu' elle élève r à la puissance d et calcule le reste de cette puissance dans la division par n. Elle obtient ainsi le nombre m envoyé par Bob. Ici, grâce à l’explication donnée, nous avons appris comment réussir à déterminer et calculer la clé publique et la clé privée. (Les maths et moi nous n'avons jamais fait 1, merci les explications d'Internet :x) Signature Numérique. (Aka signature digitale) Une signature numérique est une validation mathématique de l’authenticité d’un auteur d’un message, d’un fichier, d’un logiciel, etc. Le concept est très simple, c’est comme faire une signature sur une lettre que tu écris à ta gentille grand-mère avec tes initiales à la fin de celle-ci. Pour faire une signature numérique il faut passer par le chiffrement asymétrique vu auparavant, comme avec l’algorithme RSA par exemple. Pour faire la signature, le logiciel qui permet de signer va créer un code à hasher directif des données à signer. La clé privée permettra, quant à elle, de chiffrer ce code obtenu. La valeur de ce code est unique aux données qui ont été hachées. La valeur change en fonction des modifications faites sur le code. Les fonctions de hachage. Dans la vie, il existe des messages cools, mais il y en a qui le sont encore + grâce aux fonctions de hachage ! Il existe deux types de hachage : Le hachage sans clé Le hachage avec clé La fonction de hachage sert à rendre plus rapide l’identification d’une donnée via une vérification d’empreinte et permet et sert également à pouvoir stocker une grande quantité de données dans un lieu restreint. Le hachage, contrairement au chiffrement symétrique ou asymétrique ne nécessite pas de logiciels à utiliser pour pouvoir hasher le texte en clair, des sites comme dCode - Solveurs, Crypto, Maths, Codes, Outils en Ligne ou encore Decrypt MD5, SHA1, MySQL, NTLM, SHA256, SHA512, Wordpress, Bcrypt hashes for free online permettent de convertir un texte en message hashé et de pouvoir ensuite décoder le message initial. Il existe une énorme liste de toutes les fonctions de hachage qu’il existe, l’algorithme le plus connu de nos jours s’appelle le Secure Hash Algorithm. Plusieurs types de SHA existent, comme le SHA-1, Le SHA-2, le SHA-256, SHA-512 et bien d’autres encore. Les principales différences entre elles sont le nombre de bits dans le hash. Cryptanalyse : L’attaque par force brute. L’attaque par force brute consiste à trouver une clé ou un mot de passe en testant toutes les combinaisons possibles. Elle est la technique la plus répandue de nos jours et une des plus fiables. Cependant, à noter que le temps nécessaire peut être parfois très long, car le temps à mettre à “casser” un mot de passe est exponentiel à la longueur de celui-ci. Autrement dit, il sera beaucoup plus facile de casser le mot de passe : “AlDuelzLPB” que “@lDu,3l[]zL^P|ay$Bey1337” car celui-ci contient déjà plus de caractères, mais possède également des caractères spéciaux permettant de faire ralentir la rapidité de cassage de celui-ci. Cette technique se combine avec une autre nommée l’attaque par dictionnaire. Le concept de l’attaque par dictionnaire est de trouver une liste de mots communs qui sont utilisés régulièrement et de pouvoir tenter de déduire une partie de la clé / du mot de passe à déchiffrer. Imaginons que mon mot de passe est “boat58!”, en utilisant une attaque par dictionnaire qui comporte 50 000 mots, boat étant un mot commun anglais, l’attaque par dictionnaire va tenter toutes les combinaisons des mots, et réussir à trouver “boat” dans le mot de passe. (Oh mince, ton mdp a été deviné !) À savoir que l’attaque par force brute peut se faire voir ajouter des conditions, permettant d’améliorer encore plus les chances de pouvoir craquer celui-ci. Une condition pourrait être de fixer une valeur minimale et maximale de la longueur du mot de passe ou d’essayer quelques mots que vous seriez susceptibles d’avoir mis, comme par exemple le nom de votre animal de compagnie ou de votre censuré de petit patron qui vous a viré car vous n’étiez pas assez performant. (Pas gentil) Comprenez bien que l’attaque demande de la patience et de bonnes performances de carte graphique. Elle peut se mettre à chauffer / surchauffer. Une attaque de la sorte peut prendre des heures avant de trouver le mot de passe ou ne pas y parvenir du tout. Quelques liens intéressants Logiciels pour crypter / décrypter un fichier / texte / disque dur : VeraCrypt EncryptOnClick AxCrypt Zed! PeaZip Sites permettant de générer de gros mots de passe pour éviter de vous faire bruteforce : Passwordsgenerator PrivacyCanada StrongPasswordGenerator Conclusion Pour résumer ce document, nous avons appris que la Cryptologie permet de chiffrer, crypter et déchiffrer/décrypter des documents, des textes du moment qu’en fonction du mode utilisé, vous avez les clés permettant l’accès au message en clair. Le cas échéant, seule une attaque par brute force est en mesure de pouvoir être une technique relativement sûre. [/hide] Ce document permet de comprendre d'une manière générale la Cryptologie. Il existe énormément de fonctions, d’algorithmes et de techniques de chiffrement que faire une globalité prendrait une éternité, voilà pourquoi nous en apprenons que quelques unes ici; en espérant que vous compreniez un peu mieux cet Art qui est vieux comme le monde et qui était déjà présent dans la période ante-informatique. Une question ? N'hésitez pas à me contacter en message privé.
-
-
-
Bienvenue sur cet article basé sur la Recherche d'informations à sources ouvertes entièrement écrit par mes soins. Qu’est-ce que l’OSINT ? Le renseignement d’origine open source est un type de renseignement ciblé souvent utilisé par des personnes souhaitant obtenir une information vérifiable. Il s’agit ici plus de recherches avancées sur une information que vous souhaitez connaître, mais également du tracking de clients pour les entreprises ou encore un journaliste souhaitant obtenir des sources fiables et des témoignages pour un reportage, etc. À savoir qu’avant de rechercher une information, il est important de la comprendre et de déterminer avec précision ce que l’on souhaite analyser. Ce ce fait je vous conseille la méthode QQOQCP : https://www.wimi-teamwork.com/fr/blog/methode-qqoqcp-definition-et-applications-en-gestion-de-projet/ Cette technique permet de bien analyser une situation avant de faire de la recherche, ainsi que d’éviter certains malentendus vis-à-vis de la recherche d’une information. Nous pouvons donc en conclure que faire de l’OSINT c’est chercher une information en recherchant dans les sources publiques. Il existe deux principales sources, celles matérielles (Journaux, livres, parchemins, humaines) et immatérielles. (Numériques) [hide] Les Domaines D’Expertise de l’OSINT : Pour aider à mieux comprendre les différentes raisons de faire de l''OSINT, je vais citer les quatre côtés du domaine : Le côté Particulier : Probablement vous, moi, il s’agit de personnes qui n’utilisent pas l’OSINT à buts professionnels, qui cherchent simplement à accéder à une information en utilisant des sources ouvertes et publiques, ou effectuer des recherches sur un grand nombre de sujets. Le côté Professionnel : Ici le monde de l'entreprise, il s'agit de faire des recherches sur les potentiels candidats à un poste, ou encore de lancer des Appels d'offres, faire du mailing (aka publipostage) pour chercher des prospects, achat de bases de données à des partenaires, faire fonctionner ses contacts etc. Le côté Journalistique : Nous prenons ici le code Déontologique et nous faisons des recherches sur des sources vérifiées / vérifiables d'informations qui pourraient faire un scoop, exemple : Chercher des informations sur un sujet sur un site, collectes de sources, mises en contacts avec des personnes pour des témoignages et écriture du sujet en question dans un journal, une revue, etc. Le côté Criminologique : Utilisé par les forces de l’ordre, le but est de faire des recherches et de la collecte de preuves, d’actes de présence sur la vraie identité ou l’identité numérique des criminels ou des personnes ayant commis des actes légalement condamnables sur internet. Pour se faire, les autorités utilisent des logiciels approfondis et souvent privés stockés sur des disques durs internes, utilisant diverses techniques pour accéder à une information. (base de données, cookies tracers, Pegasus, etc). On peut trouver beaucoup d'informations au vu de l'efficacité de certains logiciels ouverts sur les enquêtes en ligne. Le but souvent d'une personne ayant pour but le côté Criminologique en passion et non en métier est de créer un dossier qui serait utilisé contre le Criminel lors d'une plainte ou d'une main courante ou encore s'il y'a besoin de passer par la justice. Le rôle de la CNIL. La Commission nationale de l’Informatique et des Libertés est une autorité française qui a pour but d’informer les utilisateurs d’Internet sur les dangers de celui-ci. La CNIL a pour but de protéger les droits des utilisateurs vis-à-vis de leur vie privée sur Internet. Ses rôles principaux sont d’accompagner, de conseiller ces mêmes utilisateurs sur les informations personnelles et leurs collectes. D’anticiper des collectes de données, d’innover sur divers domaines, mais également de contrôler les entreprises contenant des Bases de Données et de sanctionner celles-ci en cas de manquement au RGPD.* Le Règlement Général sur la Protection de Données est un texte officiel qui a pour but de protéger les citoyens Français de la collecte des données par les entreprises et de contrôler la circulation de ces mêmes données. (Via des cartes de fidélités et des bases de données notamment, ainsi que la vente / échange de celles-ci par des partenaires d’entreprises) Il est disponible en intégralité ci-dessous : https://www.cnil.fr/fr/reglement-europeen-protection-donnees/ En outre, la CNIL peut être saisie gratuitement et quand vous le souhaitez à votre demande si vous avez des doutes sur vos informations personnelles ou que vous avez trouvé des informations personnelles vous concernant et que vous ne souhaitez pas voir traîner. Par exemple, vous pouvez demander la suppression d’un article de journal sur vous, d’une information privée que vous souhaitez cacher. La CNIL, il est important de le préciser, n’agit qu’à votre demande et non par initiative. Vous avez trouvé une / des information(s) privée(s) sur vous que vous souhaitez voir supprimée(s) ? N’hésitez pas à consulter ces pages : https://www.cnil.fr/fr/le-droit-leffacement-supprimer-vos-donnees-en-ligne/ https://www.cnil.fr/fr/modele/courrier/supprimer-des-donnees-personnelles/ https://editioneo.com/blog/rgpd-droit-a-leffacement/ Le Google Dorking / Hacking. Le Google Hacking / Dorking est une méthode utilisée par des utilisateurs souhaitant faire des recherches approfondies sur des informations disponibles par les Moteurs de recherches ou sur un site, traquer des preuves de failles de Sécurité, et bien + encore. En outre, voici le type d’informations que vous pouvez obtenir avec de bons filtres : - Des emails. - Des documents classifiés / sensibles. - Des informations personnelles ou financières. - Des noms d’utilisateurs ou des mots de passe qui ont fuité. - Des vulnérabilités / failles de sécurité sur des sites ou des serveurs. Voici une liste de filtres pouvant être appliqués à Google par la recherche avancée : https://pastebin.com/JqT7EZn2 Pour ouvrir la Recherche Avancée, rendez-vous sur Google.com, allez en bas de votre page et en bas à droite il y’a écrit : “Paramètres”, cliquez dessus et vous y verrez “Recherche Avancée”, cliquez dessus et voilà, vous êtes sur la page ! Logiciels / Sites intéressants à connaître. Liste des tools Linux disponibles : https://tools.kali.org/tools-listing DaProfiler : Logiciel permettant de faire des recherches sur une personne et de créer des branches de possibilités de corrélations entre la recherche et les possibles informations de la personne. https://github.com/dalunacrobate/DaProfiler Attention toutefois, peut ne pas fonctionner avec les commons words. Nommés en Français noms communs il s'agit de listes de pseudonymes ou de mots qui sont très souvent utilisés sur Internet. Exemple de Pseudos communs : “Pseudo” “CeciEstUnPseudo”, “LeFou”, “Killer”, etc. OSINTFramework : Un site vraiment détaillé qui catégorise toutes les formes de traces sur Internet, les logiciels, sites, moteurs de recherches pour récupérer telle ou telle information : https://osintframework.com/ Asint Collection : Même principe qu’OSINTFramework mais avec un meilleur esthétique. https://start.me/p/b5Aow7/asint_collection InstantUsername : Permet d’effectuer une recherche d’un nom d’utilisateur sur une multitude de sites. https://instantusername.com/#/ Maltego : Logiciel permettant d’automatiser des recherches sur une personne ou une organisation et de faire des corrélations entre ces mêmes recherches. https://www.maltego.com/ Shodan.io : Shodan.io n'est pas un logiciel mais un moteur de recherches efficace qui envoie des requêtes (paquets) à différents appareils connectés à Internet. (Comme sa compréhension est assez ardue, j’ai tenté de simplifier pour que vous n’ayez pas à vous casser la tête.) : https://shodan.io Sherlock : Logiciel qui permet de faire des recherches sur les réseaux sociaux d’un utilisateur et assez facile d’utilisation. https://github.com/sherlock-project/sherlock Recon-ng : C’est un framework de collecte d'informations, Il utilise des modules de recherche mails, sous-domaines, sites web dans le but d’une analyse poussée d’un réseau.. https://github.com/lanmaster53/recon-ng Les Machines Virtuelles d’OSINT. Qu’est-ce qu’une machine virtuelle ? Une machine virtuelle est un concept classique de la virtualisation matérielle et son utilisation principale consiste à fournir des environnements virtuels dans le cadre de tests logiciels. De nombreuses solutions logicielles permettent le fonctionnement de plusieurs systèmes invités sur un système hôte commun (host). Simplifié, il s’agit d’un ordinateur hébergé dans notre PC mais virtuellement, autrement dit il s’agit d’un ordinateur à distance ! Les machines virtuelles servent dans le cadre de tests de logiciels malveillants. ou lorsqu’il y a une nécessité pour vous d’utiliser des logiciels qui requièrent un autre Système d’exploitation que celui installé sur votre PC afin de vérifier si celui-ci possède un virus. Si tel est le cas, le logiciel n’aura eu aucun impact sur votre vraie machine, n’est-ce pas magnifique ? Dans le cadre qui est le nôtre, nous utiliserons la machine virtuelle dans le but de pouvoir utiliser des logiciels que Windows ne peut pas accepter, ainsi que simplifier grandement l’accès aux logiciels nécessaires à cette recherche d’information que nous souhaitons obtenir. Exemple de machines : Tracelabs : https://tracelabs.org/initiatives/osint-vm OSINTUX : https://www.reddit.com/r/OSINT/comments/exgmbu/dora_osint_vm/ CSI Linux : https://csilinux.com/ Dora OSINT VM : https://github.com/axlshear/dora-osint-vm/ Huron : https://github.com/HuronOsint/OsintDistro/ Tsurugi Linux : https://tsurugi-linux.org/ Et il en existe encore bien plus. Conclusion En conclusion : - L’OSINT sert à pouvoir trouver une information sur Internet, peu importe la source de celle-ci et les techniques utilisées, peu importe si vous êtes un particulier, un professionnel, un journaliste ou un criminologue. - Aucune information n’est introuvable, toutes les informations sur Internet, photos, vidéos postées par des utilisateurs sont traçables. Des informations seront sur le web visible, d’autres non. Sur ce tutoriel je me suis arrêté à la partie visible. - Il ne constitue qu’un seul des domaines informatiques existants, mais peut être mixé à d’autres domaines pour servir de support à une activité. Pour aller plus loin : https://en.wikipedia.org/wiki/List_of_intelligence_gathering_disciplines [/hide] Une question ? N'hésitez pas à me contacter en message privé.