
ShuriK'n
Prime
-
Inscription
-
Dernière visite
Tout ce qui a été posté par ShuriK'n
-
Pourquoi pas, mais du coup il faudrait que je passe par Wordpress, etc.. Si tu as des idées n'hésite pas à me contacter sur Discord : Shurikn#5222 Merci en tout cas de ton retour
-
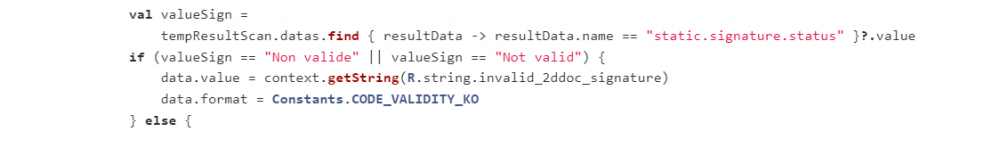
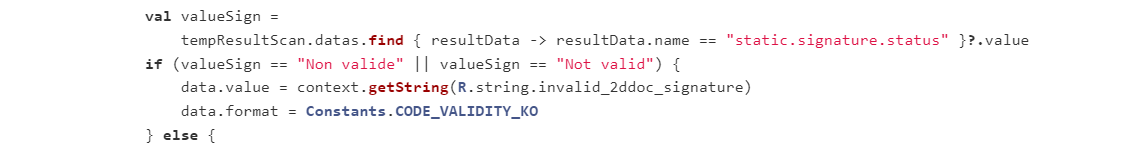
Des avis clients ? Des preuves ? Des photos/screens ?Ok, tu as des preuves de virements ?Des preuves de virements ? Des avis clients ?ça part sur une bonne intention, mais : - Tes screenshots ne servent absolument à rien, il faut que tu fournisses l'ebook complet. - Avant de poster, regarde si l'ebook n'as pas été déjà partagé - Précise ton titre.@PRM C'est pas ton topic ça ?Voici une petite liste non-exaushtive des différents sous-domaines de la cybersécurité assez méconnu. La stéganographie C'est l'art de dissimuler une information secrète dans une autre information. Par exemple, du texte dans une image/une vidéo/un son/etc.... La technique la plus connu est le LSB. Cela consiste à modifier des bits couleurs afin de stocker un caractères en binaires tout en ne modifiant que très peu la couleur. L'OSINT : Open Source INTelligence :C'est l'art de rechercher des informations publiques (ou presque) sur internet. D'ailleurs, cette discipline est complétement légale ! Le but est de récolter un maximum d'information sur la cible, afin de découvrir ses vulnérabilités. Le forensic : Le but est d'analyser l'ordinateur de la victime afin de comprendre ce qu'il s'est passé sur la machine entre deux dates précises. Cela peut se faire par le biais des logs, du cache, des fichiers temporaires, de la mémoire RAM, du trafic réseau, etc... Mais cette discipline ne se limite pas qu'au ordinateurs, elle prend en compte les téléphones, les objets connectés, etc... L'ingéniérie reverse : Appelé le reverse enginnering en anglais, cette discipline permet de déduire le fonctionnement interne d'un objet (par exemple un fichier exécutable). Avec ces techniques, il est par exemple possible de développer des cheats pour jeux vidéos, de faire "sauter" les systèmes de protection des exécutables payants (par exemple Photohsop), mais encore de comprendre le fonctionnement d'un exécutable malveillant et ainsi en déduire des protections. L'exploitation de binaire : C'est un peu du cracking en direct : On lance le programme cible afin d'inspecter les moindres faits et gestes de celui-ci en direct. Il y a donc la possibilité de trouver des failles applicatives (comme le buffer overflow), notamment dans les systèmes d'exploitations afin de déterminer si une élévation de privilège est possible. C'est un des domaines les plus compliqué de la cybersécurité. L'élévation de privilège : Ici, l'objectif est de passer d'un simple utilisateur à administrateur/utilisateur root en exploitant les différentes vulnérabilités du système d'exploitation (parfois, une simple attaque par brute force peut suffire ). Il y a bien sur d'autres domaines appartenant à la cybersécurité, mais je ne vais pas tous les lister, l’objectif ici est de vous faire connaitre des disciplines assez méconnues (en tout cas moins que la sécurité web ar exemple).Le bruteforce en ligne n'est pas très optimisé, car ton attaque seras bridé par ta connexionHey, vu que le poste suivant : propose une vidéo en anglais et que je sais que beaucoup d'entre vous ne manie pas bien ce langage, je vous propose une explication de la faille web XSS en français XSS signifie Cross Site Scripting. Le but est de parvenir à exécuter du code malveillant (comme la plupart des failles web), par exemple du Js. Il faut savoir qu'il existe plusieurs types de faille XSS : - La faille XSS stockée : C'est une faille XSS permanente : A chaque fois que la page se recharge, le code va être exécuté, car le code se trouve à l'intérieur de la base de donnée (et est interprété donc exécuté). Exemple tout bête : Si vous avez un site avec une fonctionnalité de chat et que le site n'est pas protégé, il vous suffit de rentrer n'importe quelle code dans l'espace de chat afin de l'exécuter. Par exemple, si je veux afficher une image, je vais taper : <img src="URL de l'image"> A partir de la, on peut donc exécuter du code Js afin d'avoir le contrôle total de la page. - La faille XSS réfléchie (ou temporaire) : Ici, le code malveillant est (par exemple) contenu dans l'url, que le navigateur va interprété. Donc, si la page se recharge avec une autre valeur, le code malveillant va disparaitre. Le pirate peut donc envoyer ce lien par mail, afin de pirater la victime qui cliquera dessus. Par exemple, si on ajoute le code <script> alert("Rejoignez Omerta"); </script>, un message avec écrit "Rejoignez Omerta" va s'afficher sur l'écran. Avec ce type de faille, il est possible de : - Voler une ID de session (via Javascript par vol de cookie). - Le pirate a le controle quasi total de la page web, il peut donc aeffectuer des actions (appuyer sur un bouton par exemple) à l'insu de l'utilisateur victime. - Mettre en place une scama pour effectuer une tentative de phishing. - Etc... Encore pire, si la victime utilise un navigateur vulnérable (comme les anciennes versions d'Internet Explorer), le pirate peut injecter du code directement sur l’ordinateur de la victime !Hey, voici un site (mis en ligne hier) nommé Backup Ce site comprend : - Des tutoriels sur la cybersécurité, sur l'OSINT et sur le web en général. Le site n'est qu'à ses débuts, pour toutes suggestions/retours n'hésitez pas à me contacter : Shurikn#5222 C'est mon premier site codé entièrement à la main que je met en ligne, les retours/suggestions/critiques/etc sont les bienvenus ! [hide] Lien du site : https://back-up.cc/ Lien du serveur Discord : https://discord.gg/qW7f8JuDxt [/hide] Site de nouveau fonctionnel ! Discord ouvert !C'est qui te scanLa première oui, mais les autres siHey Il n'as pas fallu bien longtemps avant de trouver des failles concernant l'appli TAC Vérif. Je vais donc vous lister ici celles que je connais. La première faille est toute simple, elle consiste à passer votre téléphone en anglais, afin de valider automatiquement n'importe quel tests ! Voici le lien du Tweet : L'erreur vient apparemment du code source, dans lequel il ont mal traduit le résultat du test. Pour faire simple, ils ont mis "Not valid" au lieu de "Invalid". Quand on passe le tel. en anglais, il n'arrive pas à interpréter le résultat, et le montre donc comme valide : La deuxième faille est de modifier la date et l'heure de votre téléphone, après avoir scanner un test PCR négatif (qui a une durée de 48h). Je m'explique : Si vous scannez votre Test PCR Mardi, vous devrez en scanner un nouveau vendredi. Sauf que si vous modifiez la date et l'heure de votre téléphone afin de la faire correspondre au mardi (ou mercredi), le scan vous diras que c'est valide ! C'est juste une lecture de QR code il n'y a aucune communication avec un serveur distant (d'ailleurs en mode avion ça fonctionne.) La troisième faille est d’utiliser un test PCR réalisé avant fin juin (environ). les tests sont marqués comme valides sur TAC Verif.
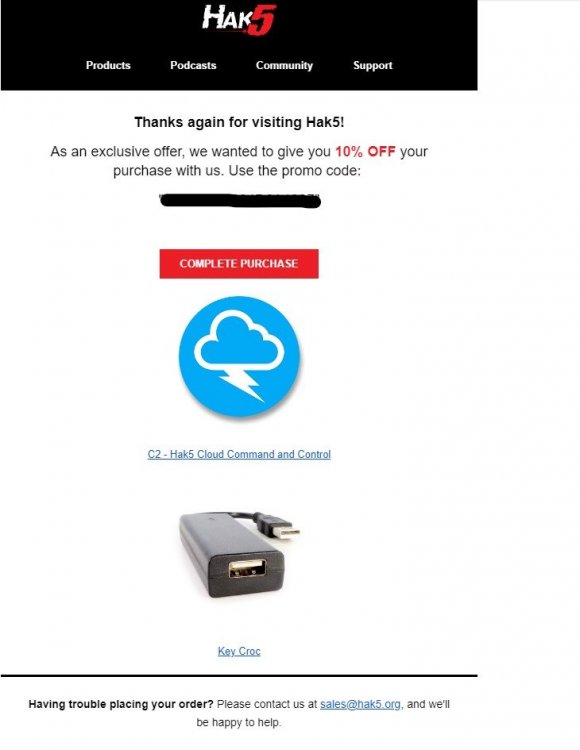
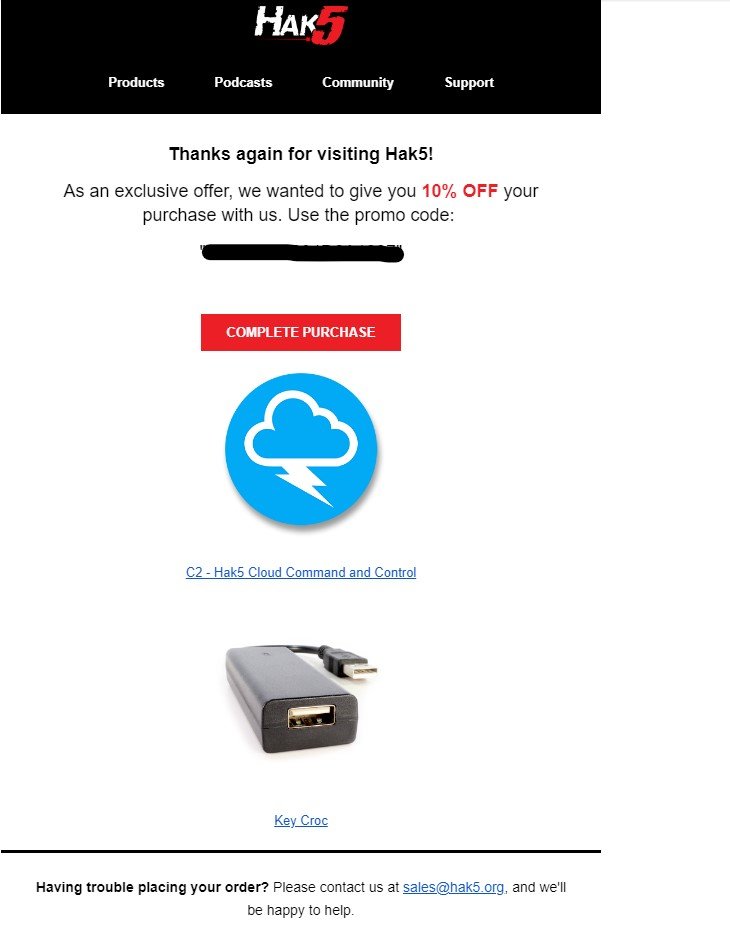
 Q'est-ce que Hack5 ? Hack5, c'est une firme centralisé sur l''hardware hacking", le matériel d'hacking/de pentesting physique. Ils vendent des produits tel que la célèbre Rubber Ducky, l'O.MG Cable, mais aussi d'autres produits moins connu (merci Mr Robot) tel que le Screen Grab, etc. Une petite caverne d'Ali Baba pour ceux qui veulent se la jouer Mr Robot (et qui peuvent mettre le prix). [hide] La technique Il faut savoir que j'ai découvert cette technique totalement par hasard, donc les probabilités qu'elle marche pour vous ne sont pas énorme, vu qu'un seul test a été effectué. Je voulais commander le Key Croc. Au moment du payement, Paypal m'as renvoyé un message d'erreur ("Nous n'avons pas pu traiter votre demande pour l'instant, veuillez réessayer prochainement". Si cela perdure, contactez l'Assistance"). Je me suis donc résigné à patienter environ 3 jours. Il y a 20 minutes, j'ouvre ma boite mail, et que vois-je ? Un message de Hack5, me disant que "j'avais oublié quelque chose" (car je m'était arrêté JUSTE AVANT de passer commande) et m'informant que j'avais une remise de 10% (c'est peu mais c'est déjà ça vu comme ils assassinent sur les taxes et la livraison) ! Je pense donc qu'il est "possible" de forcer ce système, en simulant de commander et en s’arrêtant juste avant de procéder au payement. Bien sur, je n'ai pas encore réalisé de test secondaire, ce n'est donc pas une certitude. Mais ce mail vient forcément de quelque part, et vu que je n'ai jamais rien commandé avant je pense que cela vient de ma manipulation. De plus, le message en bas du mail ("Having a trouble placing your ordre ? Please contact us at [email protected], and we'll be happy to help.") me donne un argument de plus afin d'appuyer ma théorie. Bonus Éviter de commander une Rubber Ducky, cela vous vaudra environ 80 euros pour une livraison en France (50 euros de produit + 30 euros de taxes/livraisons) alors que vous pouvez en faire une maison ( et qu'il existe d'autres alternatives moins chères (https://github.com/krakrukra/PocketAdmin). [/hide]
 MINER DU BITCOIN J'imagine que vous aussi vous aviez déjà rêver de mettre votre machine au service des cryptomonnaies afin de générer des revenus sans efforts. En effet, pourquoi acheter quand on peut miner ? Sauf que devenir mineur de Bitcoin requiert du matériel et de l’énergie. QUELQUES CHIFFRES Tout d'abord, il faut savoir que le découvreur d'un "bloc" de Bitcoin gagne environ 6,25 BTC (les autres mineurs doivent se partager une récompense assez infime entre eux). Un des problèmes du Bitcoin est sa limite : En effet, le nombre maximal de bitcoin qui ne pourras jamais être dépassé est égal à 21 millions de BTC. Plus de bitcoin sont découvert, plus il est difficile de les obtenir (la découverte du dernier Bitcoin est prévu pour 2040). Nous pouvons estimer le nombre de mineur à environ 1 million dans le monde, et ce chiffre ne cesse d'augmenter (de quoi vous faire de la concurrence ). LE DÉBUT Au début, il était assez facile de miner du Bitcoin. Un ordinateur lambda comme le votre était suffisant pour récolter plusieurs dizaines de Bitcoin en quelques jours. Le taux de récompenses par bloc était d'environ 50 bitcoins (contre 6 aujourd'hui), le nombre de mineurs était très faible et les calculs nécessaire n'était pas très complexe. Sauf qu'à l'époque, la cryptomonnaies était inconnues et ne valait quasiment rien. Il faut bien comprendre que miner du Bitcoin, c'est mettre la puissance de calcul de sa machine à disposition du réseau Bitcoin (puissance exprimé en MH/s, MH pour Mega Hashrate) afin de valider les transactions. Celles-ci sont basées sur la BlockChain. Elle se compose de données qu'il faut traiter, analyser et certifier selon des calculs très complexes afin d’obtenir des hashs cryptographiques : Comme vous pouvez vous en douter, les grilles de hashages sont de plus en plus complexes afin de maintenir un taux de découverte similaire malgrès les centaines de milliers de mineurs œuvrant au même moment. En gros, plus les mineur sont nombreux, plus la puissance de calcul mise à disposition augmente, et donc plus la difficulté s'accroit. A l'inverse, lorsque le nombre de mineurs décroit, la difficulté s'amenuise. RÉCOMPENSES Oui, les récompenses sont alléchantes. Mais vous pouvez vous demander pourquoi passer de 50 btc à 6 ? C'est ici que le fameux "halving" rentre en jeu : C'est un événement basé sur un cycle : Tous les 210 000 blocs de bitcoins créés, il divise par deux la récompense du minage : - 50 BTC en 2009 - 25 BTC en 2012 - 12,5 BTC en 2016 - 6, 25 BTC en 2020 - 3, 125 à partir de 2024, etc... Si gagner de l'argent en laissant simplement votre ordinateur travailler à votre place vous fait fantasmer, vous n’êtes malheureusement pas le seul dans ce cas. Aujourd’hui, un PC Gamer équipé des derniers composants se montre tout juste insuffisant. Comme les chances de découvrir un bloc sont plus élevés avec une puissance de calcul plus importante, le minage est devenu un travail à plein temps, et a pris une forme industrielle. C'est le cas notamment en Chine ou en Islande (l'électricité est moins chère) ou des "ferme à minages" (des entrepôts réunissant des centaines de machines) sont apparues. Vous pouvez trouver à l'intérieur des modules avec une seule fonction : le hashage. Les modèles les plus performants affichent une puissance de calcul de 110TH/S. MATÉRIELS Voici la partie que bon nombre d'entre vous attendent avec impatiences : Le matériel nécessaire afin de débuter le minage. PC GAMER C'est la machine idéale pour démarrer et se faire sa propre idée. En revanche (sauf énorme coup de chance), il semble très peu probable de toucher la récompense. Il faudra compter environ 1500 euros pour une machine équipée d'in Core I5 106000K ainsi que d'une carte graphique RTX 3060 Ti : Hashrate estimé = 60 par seconde, pour une consommation de 110 W à elle seule. Rentabilité quotidienne : 0.00019268 BTC RIG DE MINAGE Cet objet est conçu pour accueillir une carte mère ainsi que plusieurs cartes graphiques montées en séries. Il faudra compter environ 80 euros pour un Rig accueillant 12 cartes graphiques. Si vous l'éuipez de 12 cartes Nvidia RTX 3060 Ti, il vous en couteras environ 5000 euros pour un Hashrate estimé à 700 MH/s (et pour une consommation moyenne de 1380 W). Rentabilité quotidienne : 0.00229134 BTC ASIC Ces boitiers sont uniquement destinés au minage de cryptomonnaies. Ils affichent une puissance de calcul entre 70 et 95 TH/s. Un modèle comme le S17+ affichant un Hashrate de 73 TH/s pour une consommation de 3200 W s'achète à environ 2000 euros. (https://www.bitmain.com/) Rentabilité quotidienne : 0.0050785 BTC (Les calculs ont été effectués via le site https://www.nicehash.com/, ils ne prennent pas en compte les frais ainsi que les couts liés à la consommation d'électricité. AVENGERS, RASSEMBLEMENT Miner du Bitcoin seul dans son coin est donc peu rentable, à moins de ne pas payer son électricité (petit tips : travaillez chez EDF ), de disposer de tout un arsenal d'ASIC ainsi que d'un bon casque antibruit (les appareils peuvent atteindre jusqu'à 80 dB, soit le bruit d'un aspirateur). Il existe donc une autre solution : Le pool mining. Vous travaillez en équipe avec d'autres mineurs au sein d'une coopérative. La puissance de calcul de chacun est mise à disposition de l'équipe pour miner. Les gains sont donc partagés et assujettis à une commission auprès du service de pool mining. https://www.poolin.com/ https://www.f2pool.com/ Il existe également le Cloud Mining : Comme son nom l'indique, vous pouvez louer des ASIC dans une ferme de minage. Vous vous contentez donc de louer une ou plusieurs unités de minage pour une durée définie. Évidemment, des frais de location s'appliquent. Comptez environ 40 euros pour louer du matériel de minage pouvant aller jusqu'à 1 TH/S pendant un an (et d'en récolter les gains bien sur ). https://www.genesis-mining.com/ https://just-mining.com/cloud https://feel-mining.com/ Attention, les fraudes sont nombreuses, ne choisissez pas votre service au hasard, effectuez d'abord des recherches. PIRATAGE A défaut de pouvoir acquérir le matériel nécessaire et éviter d'exploser sa facture d’électricité, il existe des malware capable de miner du Bitcon en tache de fond sur votre ordinateur. Votre ordinateur est ultra-lent depuis quelques temps ? Vous êtes peut-être victime d'un virus de ce type. Par exemple, un étudiant de 25 ans avait piraté 170 ordinateurs de son université afin d'y installer un programme de ce genre, pour un bénéfice de 2500 dollars (seulement). POLLUTION Vous vous en doutez, tout cela entraine une pollution monstrueuse. Bill Gates l'as d'ailleurs souligné : "Le bitcoin utilise plus d’électricité par transaction que tout autre méthode connue de l'humanité". Un ASIC consomme environ 3000 W soit l'équivalent de trois radiateurs électriques poussés à fond et tournant 24h sur 24 et 7 jours sur 7. Le prix du kilowatt / h est estimé à 0, 1215 euros selon EDF, cette machine vous couteras environ 260 euros de facture électrique pour un mois, tout ça pour environ 80 euros de bénéfice. _______________________________________________________________________________________________________________________________________________________________________________________________ Et voilà, j'espère vous avoir éclairci sur certains sujets. Si vous avez des commentaires/suggestions/etc, n'hésitez pas ça fait plaisirPas moi désolé :/Rf Amazon : https://anonfile.com/L2Tch1u8o8/Amazon_Refund_Methode_par_Aloegarten_pdfSEO : https://mega.nz/folder/F55jEIqI#sBzc37oybtC_PV3_XS4wsA
Information importante
Accepter Conditions d’utilisation, Politique de confidentialité et Règles.
Account
Navigation
Rechercher
Configure browser push notifications
Chrome (Android)
- Tap the lock icon next to the address bar.
- Tap Permissions → Notifications.
- Adjust your preference.
Chrome (Desktop)
- Click the padlock icon in the address bar.
- Select Site settings.
- Find Notifications and adjust your preference.
Safari (iOS 16.4+)
- Ensure the site is installed via Add to Home Screen.
- Open Settings App → Notifications.
- Find your app name and adjust your preference.
Safari (macOS)
- Go to Safari → Preferences.
- Click the Websites tab.
- Select Notifications in the sidebar.
- Find this website and adjust your preference.
Edge (Android)
- Tap the lock icon next to the address bar.
- Tap Permissions.
- Find Notifications and adjust your preference.
Edge (Desktop)
- Click the padlock icon in the address bar.
- Click Permissions for this site.
- Find Notifications and adjust your preference.
Firefox (Android)
- Go to Settings → Site permissions.
- Tap Notifications.
- Find this site in the list and adjust your preference.
Firefox (Desktop)
- Open Firefox Settings.
- Search for Notifications.
- Find this site in the list and adjust your preference.