JuneDay
Prime
-
Inscription
-
Dernière visite
Tout ce qui a été posté par JuneDay
-
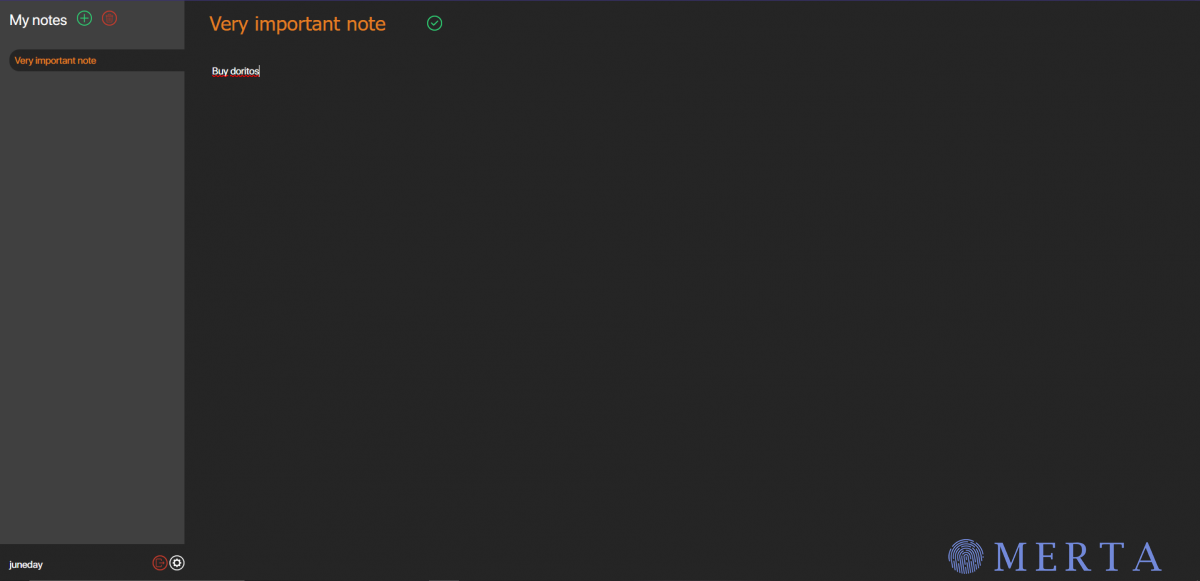
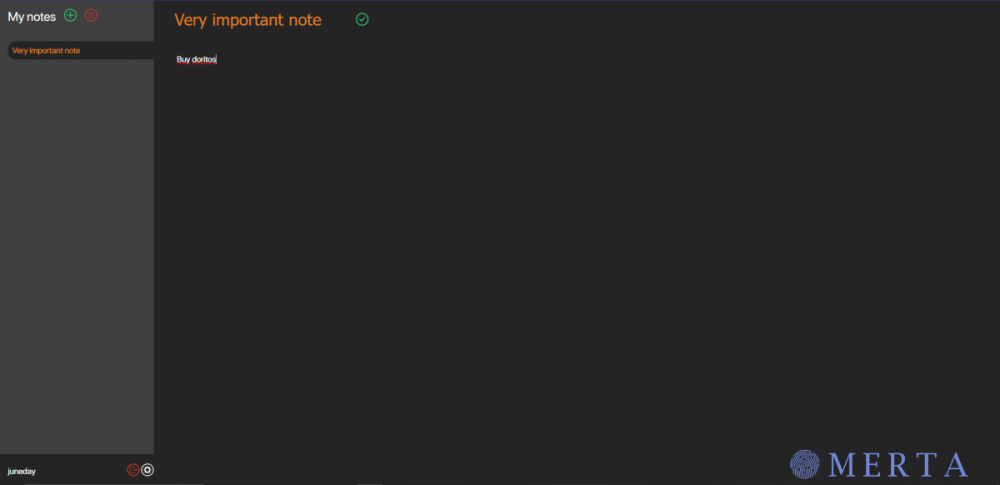
Bonjour Omerta, Je vous partage mon dernier petit projet. C'est une application qui vous permets de garder des notes sur votre propre serveur. Pour tout ce qui est installation et déploiement je vous invite à regarder le github. J'y ai tout expliqué. Voilà à quoi cela ressemble : Pour plus d'infos, voici le github : GITHUB
-
Super inintéressant, je me pose quand même la question de pourquoi ça marche ? Pourquoi anonfile "render" le fichier que cherche à télécharger ? Et du coup j'ai test sur up.0day.live et ça marche pas La technique te permet de faire ce qu'on appelle du cross site scripting (XSS). C'est à dire injecter du javascript directement sur le site. Ici en plus le payload (code malicieux) peut être uploader directement sur leurs serveurs. En gros tu peux faire tous ce que tu peux faire avec du javascript, par exemple voler les cookies du compte anonfile qui cherche à télécharger et te les envoyer (j'ai pas tester, pas sur que ça marche)
-
Salut, tu ne trouveras personne capable de le faire.
-
Mon discord : JuneDay#7496 Viens m'expliquer ton projet
-
Pour comprendre les fondamentaux : https://www.analyticsvidhya.com/blog/2021/05/how-to-mine-bitcoin-using-python-part-i/ Mais dans la pratique, je te conseille de le faire en c ou c++, car le python est beaucoup trop lent. Et je te conseil pas non plus de miner du bitcoin. L'idée est sensiblement la même pour une grosse partie des alt-coins, tu récupères les données nécessaires via l'API de ton mining-pool. Et dans le cas où tu trouves qqchose tu envoie la PoW (Proof of Work). Bien sur ne pas oublier de limiter la puissance de calcul pour être moins détectable par l'utilisateur. Pour aller plus loin, je te conseil d'utiliser un serveur "proxy" qui fait la liaison entre ton ton malware et le minig-pool. Pour éviter qu'en cas reverse engineering on trouve tes creds.
-
Salut, c'est un peux plus compliqué que ça. Pour les combos c'est simplement des "user:password" que tu peux trouver un peux partout. Les gratuits auront déjà été testé par pleins de gens, si tu veux des "fresh" c'est payant (logique). Pour les proxies c'est pareil, les gratuits seront utilisé par pas mal de monde donc possiblement ban/overload. Si tu veux des proxies plus "private" il faut encore une fois payer.
-
Le site est catastrophique, donc non je pense pas qu'il soit fiable
-
Openbullet est un logiciel qui permet de bruteforce des comptes sur des sites. Ça ce base sur des "config", à faire ou à trouver qui permettent de dire au logiciel comment faire pour tester si le compte est valide sur un site donné.
-
Il est vrai que tes réponses sont plus travaillé que 90% des leechers, mais débloquer 10 threads avec des phrases bateaux en 24h ça reste du leech. Aussi quand on dit de faire des posts c'est pour partager ton savoir (on en a tous un minmum), pas poser des questions auxquelles tu aurais pu trouver la réponse en cherchant simplement sur google. Donc ton avertissement (je rappelle c'est un avertissement) est mérité.
-
Oui crack avec ob. Sinon avec certains services tu as des offres style "le premie mois est gratuit", du coup si tu créer un compte avec une fausse CC ils n'essayeront pas de te débiter avant la fin du premier mois. Donc tu as un mois gratuit, que tu peux regen à l'infini.
-
J'avais fait cette fonction en python à l'époque où je faisais de la génération de comptes : def get_credit_card(bin) : card = str(bin) for i in range(16-len(card)) : card += random.choice(string.digits) while not luhn.verify(card) : card = str(bin) for i in range(16-len(card)) : card += random.choice(string.digits) ccv = ''.join(random.choice(string.digits) for i in range(3)) mois = str(random.randint(1, 12)) annee = str(random.choice([2021,2022,2023,2024,2025])) return card, ccv, mois, annee Avec un bin valide en paramètre et la bibliothèque "luhn"
-
Soit tu crack des comptes, soit tu en génères avec les offres de lancement en utilisant des "fausses" cartes (des codes de cartes qui semblent juste, mais qui ne relie à rien)
-
mdrrr protonmail devient une blague. Ils enchaînent conneries sur conneries. Je trouve ça tout simplement honteux qu'une entreprise dont le principal argument de vente est le respect de la vie privée demande des informations personnelles pour un article de blog random. bref
-
-
Tu as pleins de vidéos sur youtube qui expliquent très bien, sinon tu reverse un peux des configs existantes c'est pas très compliqué sachant que tu n'as même pas besoins de savoir coder.
-
Dire d'installer linux sur un tuto pour optimiser windows c'est chaud, alors que je suis un utilisateur linux
-
Sinon ce script bash : shutdown parce qu'au final tails est une distro live, donc tout est enregistré en ram. Si vous utilisez tails autrement vous avez rien compris au principe de la distro
-
Salut omerta Ça faisait longtemps donc aujourd'hui je vous propose un tuto sur ngrok ! 1 - C'est quoi ngrok ? ngrok est un logiciel qui permet de réaliser un tunnel entre votre localhost et internet sans avoir à setup votre firewall ni ouvrir vos ports. En gros ça veut dire que vous aurez une URL pour accéder au serveur WEB de votre machine. C'est très utile pour pleins de raisons : - Vous êtes développeur web, vous avez la flemme de setup votre machine de développement mais vous voulez tester vos site sur mobile (puisque la version proposé par les navigateurs n'est pas 100% réaliste). Vous pouvez le faire ! - Vous n'avez pas accès au firewall ou au setup de votre box, pas besoins y'a ngrok. Et le plus beau dans tout ça : vous pouvez rediriger vers vos noms de domaine avec un compte ngrok. 2 - Comment installer ngrok ? Dans ce tutoriel je vais me focaliser sur linux, donc vous aurez besoins de l'archive de ngrok : https://bin.equinox.io/c/4VmDzA7iaHb/ngrok-stable-linux-amd64.zip Puis vous allez l'unzip : unzip ngrok-stable-linux-amd64.zip Et enfin vous allez rendre le fichier exécutable : chmod +x ngrok Voilà c'est installé. (C'est quand même bien linux, non ?) 3 - Comment lancer ngrok ? Premièrement si vous avez un compte, il faut vous authentifier : ./ngrok authtoken votretokenici Si vous avez pas de compte, pas besoin de faire la commande au dessus, ça marche quand même. Il faut maintenant que vous décidier du protocol à forward ainsi que du port sur votre machine. Imaginons que je veux rendre accessible mon serveur WEB http et qu'il tourne sur le port 80 de ma machine, la commande est la suivante : ./ngrok http 80 Vous avez normalement maintenant sur votre terminal l'adresse à laquelle vous pouvez accéder. 4 - Comment monitor les requêtes ? ngrok vient avec un petit pannel web très pratique pour voir tout ce qu'il se passe, il est accessible au port 4040, donc dans votre navigateur allez simplement à l'adresse : http://localhost:4040/ 5 - Conclusion : ngrok est super utile pour pleins de choses, et pas que pour le phishing comme beaucoup peuvent penser. J'espère que ce tuto vous aura été utile !
-
la sécurité informatique c'est un domaine très large, tu peux regarder la série "Mr.robot" qui est vraiment bien.
-
De sites qui te permettent d'acheter de la crypto
-
Oui, mais c'est crypto. Les exchangeurs demandent souvent l'identité mais des purs wallet non. Je te conseil Exodus, c'est sur toutes les plateformes et l'interface est assez simple quand on y connais rien.https://www.exodus.com/
-
Précise que ce sont des faux stp
-
Sur le même sujet : Ils y expliquent vraiment de A à Z comment report une faille en prenant le moins de risques.
-
Si tu dev ton propre miner (c'est pas si compliqué il y a pleins de tuto sur youtube) ton soucis principal ne va pas être l'impossibilité d'installer ou l'anti-virus car de un si tu dev un miner fait en sorte que ça soit un executable standalone (qui ne nécessite pas une installation) et pour l'AV si tu copie/colle pas comme un débile tu bypass facile. Tu va en réalité avoir deux soucis, la persistance (lancement du mineur au démarrage) et le problème des sessions. Pour la persistance il y a des techniques assez simples mais qui elles risquent d'être bloquée par un bon AV. La plus simple et des déplacer le .exe dans un dossier que tout le monde a sur son pc et qui ne nécessite pas d'être admin. (Par exemple le dossier personnel sur windows est très peux mis en avant et est donc une bonne idée d'endroit où le cacher) ensuite tu ajoutes une ligne au registre windows et ton programme est persistant. Pour le deuxième problème c'est plus complexe. La plupart des PC en libres accès (école, etc...) sont en réalité des VM en réseau. Donc ta session n'est pas réellement sur l'ordinateur. Donc si tu infectes le pc depuis une session le miner ne se lancera uniquement au boot de cette session. Et pour ça j'ai pas d'idée de bypass.
-
J'aime beaucoup ce que tu partages, un plaisir de t'avoir à nos coté. Je suppose que c'est comme ça que procède sqlmap pour faire des blind injections ?