JuneDay
Prime
-
Inscription
-
Dernière visite
Tout ce qui a été posté par JuneDay
-
Et non c'est no-log
-
L'initiative est bonne, chacun partage des choses qu'il connait. Tu peux pas demander aux utilisateurs de poster des choses si tu n’accepte pas le fait que certaine personnes débutent et ne connaissent rien aux sujets plus poussés. Donc bonne initiative mais le hide est en trop @ScoKev
-
C'est pas impossible, si tu as peur : https://0day.live/sujet/1783-enlever-les-virus-dimages-de-pdf-de-docx-automatiquement/
-
Très propre, j'ai juste une question : pourquoi avoir un livre sous la main ? J'en ai jamais eu, et n'ai jamais senti un quelconque manque par rapport à ça. Je pense qu'il est possible de trouver tous ce que l'on cherche sur internet, et en faisant un peux attention on trouve toujours les informations les plus à jour, alors qu'un livre va prendre de l'âge et éventuellement devenir outdated.
-
Salut, il me faudrait un peux plus de détails. T'as vm est en quel mode niveau réseau ? Sinon si tu veux la simplicité utilise plutôt les images toutes faites que kali fournis : https://www.offensive-security.com/kali-linux-vm-vmware-virtualbox-image-download/
-
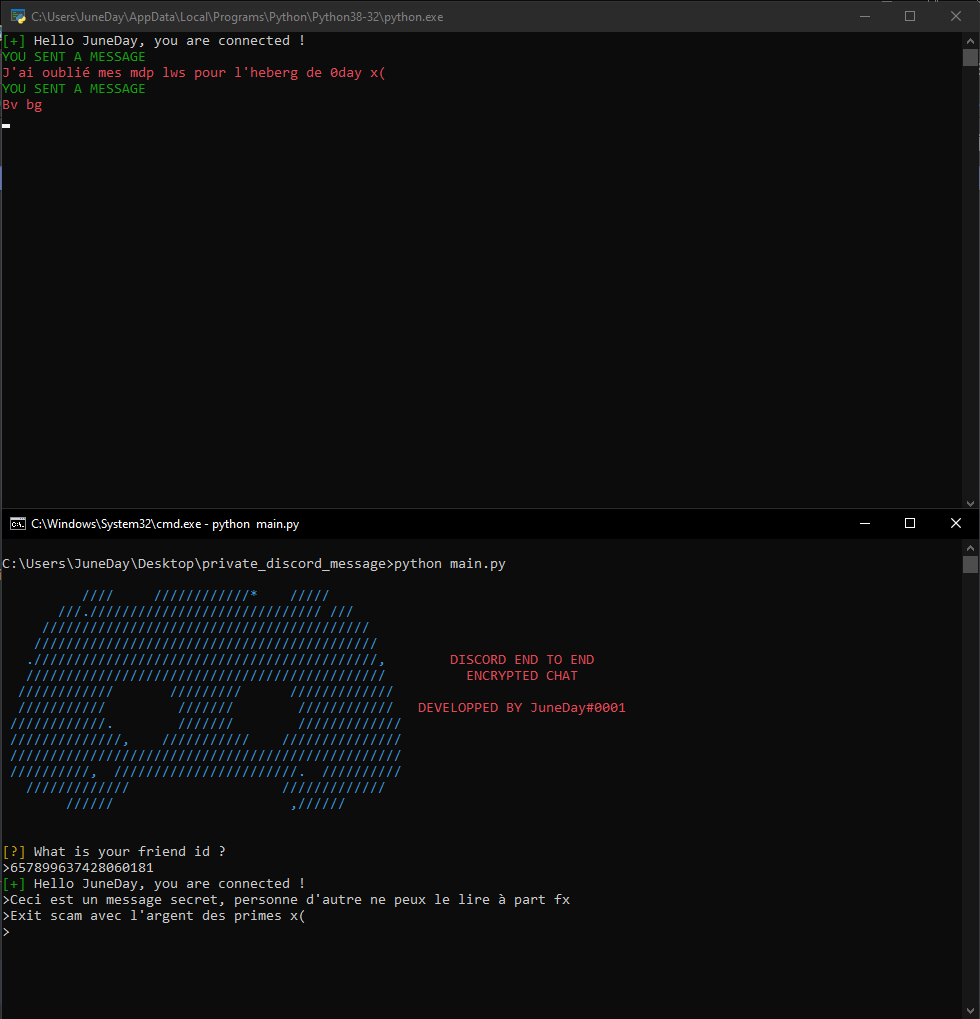
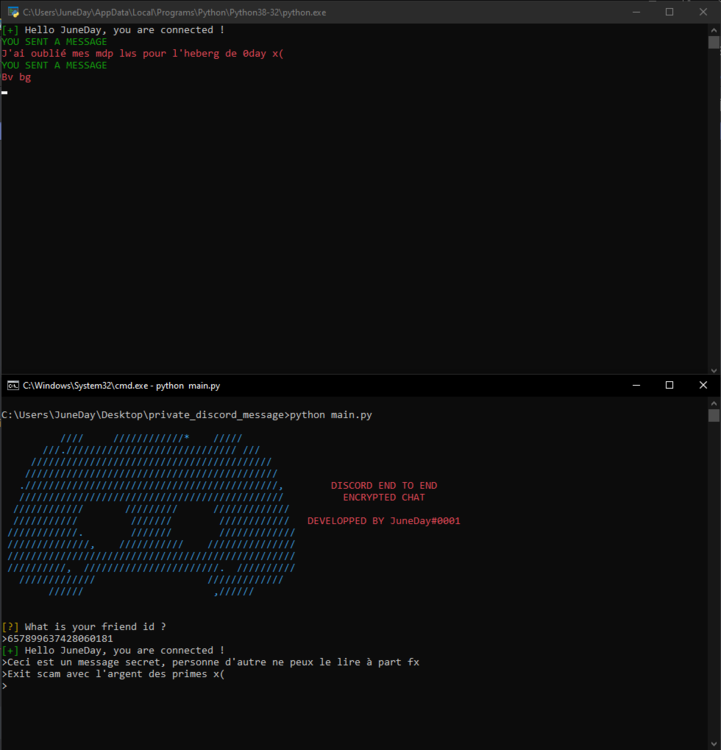
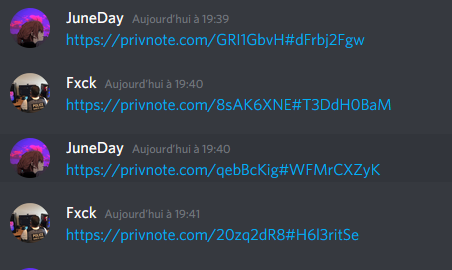
Salut 0, Aujourd'hui je vous partage un nouveau projet perso. C'est quoi : C'est un petit programme en python qui vous permet d'envoyer des messages à une personne en chiffrant toute votre discutions de bout en bout. En plus de ça j'utilise privnote donc les messages ne laissent aucune trace et ne seront pas lisible si qqn à accès à votre PC. Comment ça marche : C'est assez simple, il suffit de fournir votre token (que je ne vole pas, vérifiez le code source) dans le fichier "config.conf". Après plus qu'à lancer "main.py" qui va lancer un autre cmd. Ce deuxième terminal vous permettras de voir les messages (j'ai pas trouvé de moyen d'afficher dans la même page). Pourquoi l'utiliser : Parce que discord vous monitor et n'importe qui peut voir vos messages s'il a accès à votre compte. (Aussi parce que 0chat est down plus souvent que up ) Screenshots : Téléchargement : [hide]Lien de téléchargement : SQL.GG [/hide] En plus je m'entraine à une nouvel technique de programmation donc vous avez accès à mon api discord custom dans un fichier à part
-
Bonjour 0, Je vous propose un challenge aujourd’hui en partanriat avec hydrack.nl, le meilleur private host. Sans tarder, commençons. Histoire : Vous êtes malheureusement poursuivis en justice par une entreprise locale que vous avez hacké il y a 6 mois. Par chance cette entreprise n'a pas beacoup d'argent et n'a pu faire appel qu'a une firme d'avocat de seconde zone. Après un peux de recon vous avez appris plusieurs choses sur "Kanun" : - Kanun est une agence d'avocat avec très peux de fonds. - Il n'ont donc pas l'argent pour payer un webhost (même pas hydrack alors que ça coûte 5$/mois) et héberge leur site web sur leur propre serveur principal dans leur bureaux. - En plus d’héberger leur site web, leur serveur sers de pc centrale pour toutes leurs machine. Ce qui veut dire que tous les fichiers ce trouvent dessus. - Vous savez qu'un de leurs avocats, Mat, est aussi développeur sur son temps libre, vous suspectez que c'est lui qui à développé le site web et son implémentation sur le serveur. - Coup de chance Mat est aussi l'avocat de l'entreprise locale qui vous attaque. - Le lien de leur site web : SITE DES AVOCATS Mission : Vous devez voler le fichier contenant tout leur plan d'attaque pour votre procès. Il se nomme "flag.txt" Une fois le contenu du fichier récupéré envoyé le à votre avocat, moi (discord : JuneDay#0001). Indice : Le serveur tourne sur linux, le fichier que vous cherchez se trouve dans le dossier personnel de Mat. CASHPRICE : LE PREMIER GAGNE UN HÉBERGEMENT WEB 1 MOIS CHEZ HYDRACK (DMCA IGNOREES + ANTI ABUSES) + 1 MOIS VPN ET MAIL PRIVE ! Podium : 1ER : @0D4Y 2EME : ??? 3EME : ???
-
J'ai edité mon message, mais merci je vais juste attendre que le btc ai moins de frais de transaction et je fais le transfert
-
Non c'est uniquement pour récupérer un set de wallet exodus, en plus mon wallet btc est old school il est pas HD donc n'a pas de phrase mnemonic Par contre les frais sont vraiment cool dessus (112€BTC -> 108€XMR) par contre 112€ le minimum
-
L'interface à l'air vraiment pas mal, mais j'ai 40€ de frais pour importer 180€ Tous ça parce qu'il ne permet pas d'importer un wallet mais juste des fonds. Un peux SAD pour un wallet logiciel
-
-
Non split mes assets au cas où une crypto se casse la gueule Comme ça j'ai de quoi payer mes serveurs
-
Tout est dans le titre je cherche du monero, vous y gagnez 10%. Mon discord si vous êtes chaud : JuneDay#0001
-
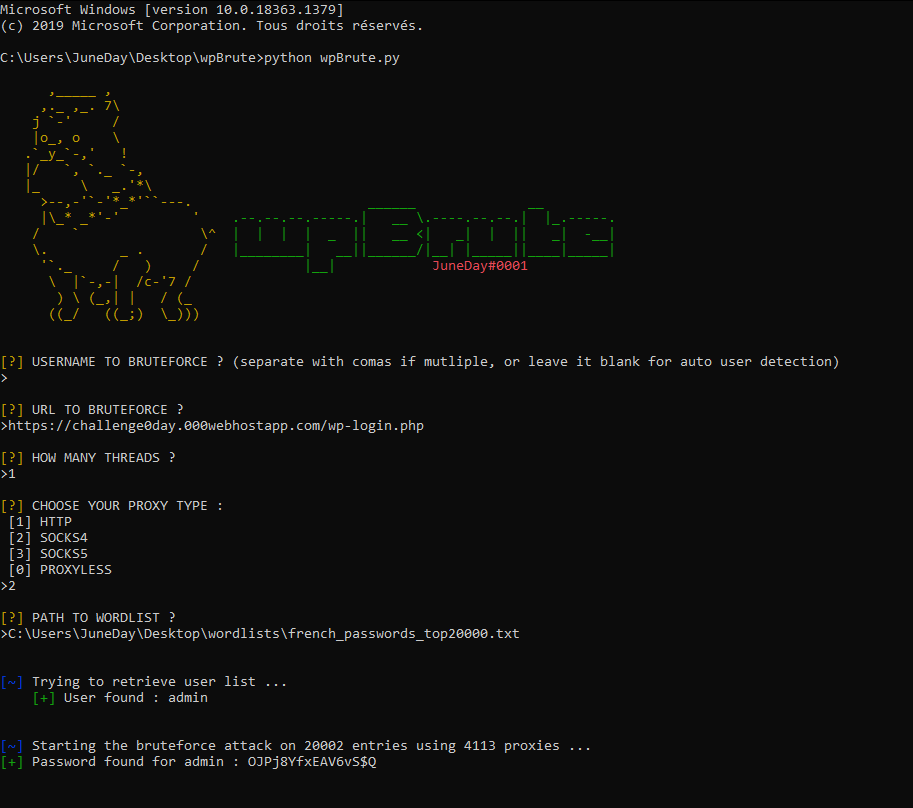
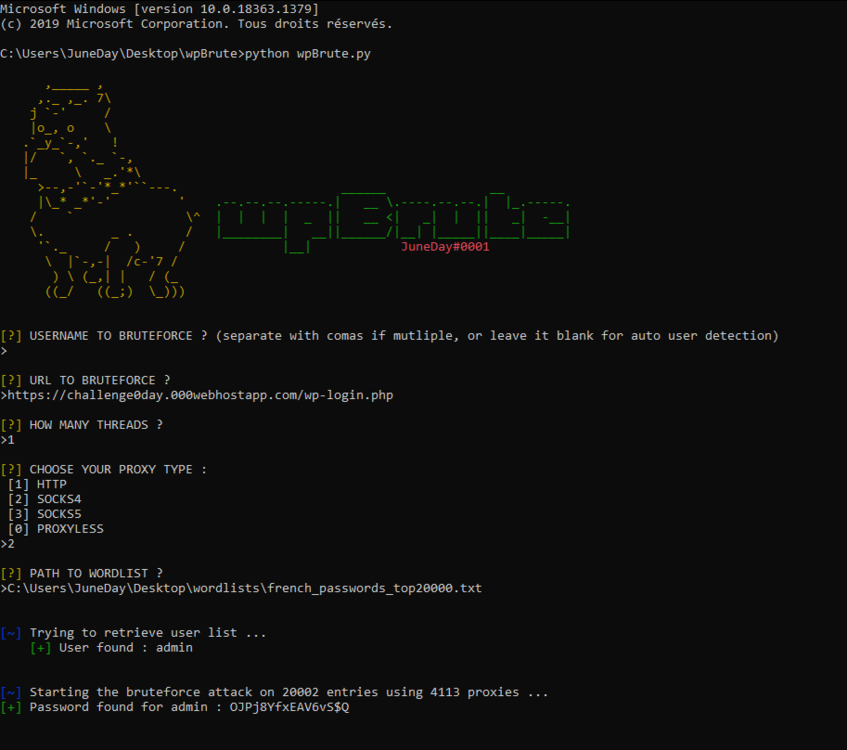
Salut 0, encore une fois je vous partage un tool de ma création. Je cherchais sur github des script de bruteforce wordpress quand je me suis rendu compte qu'ils puaient tous la merde, donc j'ai fait le miens. Fonctionnalités : C'est un simple bruteforcer à l'exception que j'ai ajouté deux choses : - Support de tous types de proxies ( même si y'a écrit proxyless ça marche pas) - Recherche automatique des utilisateurs wordpress, donc pas la peine de vous casser la tête si vous savez pas. Comment l'utiliser : - Aucune dépendances compliqué sauf peut être pour le support des proxy socks (à vous de voir). - remplissez le fichier proxies.txt avec les vôtres même si j'en fournis déjà dedans (c'est des socks4). - Lancez le script "python wpBrute.py" et remplissez les champs demandé. - Enjoy les 2-3 cafés pendant que ça fait le taff. Screenshots : (fait sur mon propre serveur pour tester) Attention : ne mettez pas trop de threads, j'ai fait des tests et avec 50 vous atteignez déjà les 350 cpm avec les proxies fournis. Téléchargement : [hide]LIEN : SQL.GG [/hide] Toujours à vos risques et périls.
-
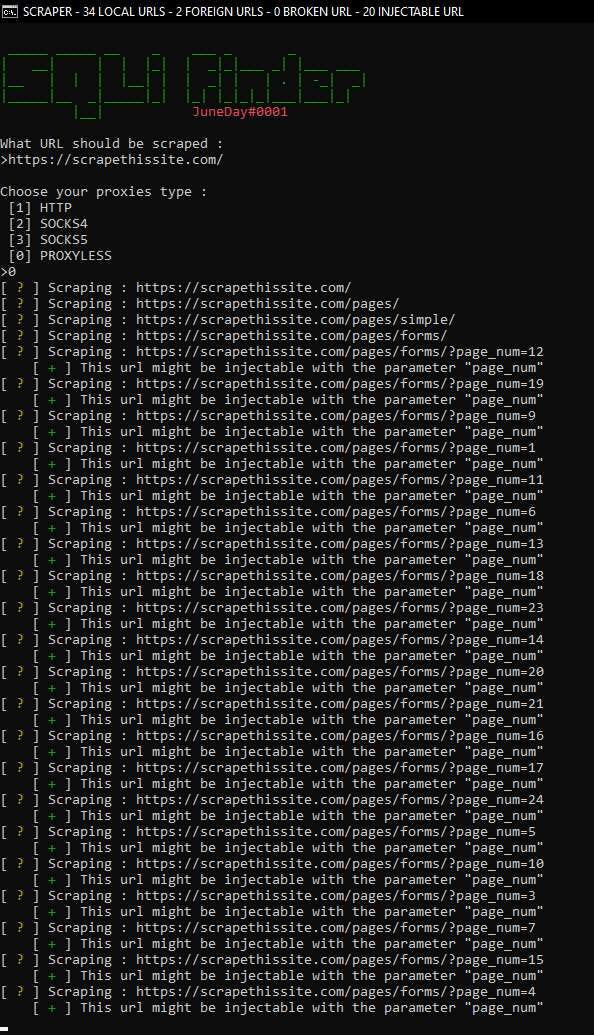
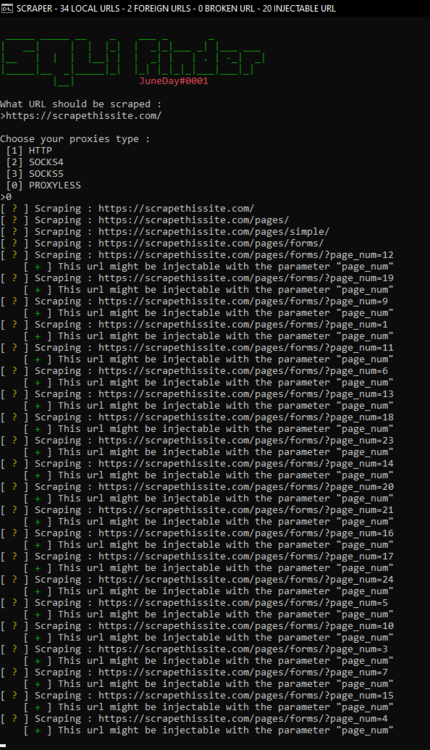
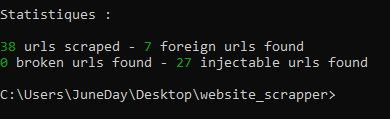
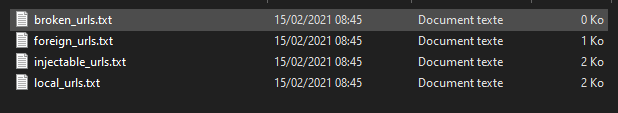
Salut 0, Aujourd’hui je vous partage un petit script python que j'ai fait hier. C'est un simple scraper de site web qui va chercher pour vous des urls avec paramètres pour vous faciliter la tache dans vos recherches de vecteurs d'injection sql (il peut aussi juste servir de scraper de site web) Comment ça marche : Le script va charger toute la page, chercher les liens et recommencer l'opération sur les liens locaux. Comment l'utiliser : Vous pouvez l'utiliser avec ou sans proxies, je vous conseils avec mais il faut des bons proxies pour atteindre une vitesse potable. Ajoutez vos proxies dans "proxies.txt" et lancer le script. Seule dépendance nécessaire c'est bs4. Screenshots : Les résultats sont enregistré dans un dossier portant le nom du site scrapé. Téléchargement : [hide] LIEN : SQL.GG[/hide] Je rappel qu'il est interdit de scraper un site web qui ne vous appartiens pas, à vos risques et périls
-
Salut 0, Je vous propose aujourd'hui un challenge en partenariat avec @Vazohh Le but du jeu : Vous devez trouver le flag sous la forme $FLAG{le_dit_flag} en jouant un peux avec le bot discord, une fois trouvé envoyez le moi soit sur discord (JuneDay#0001) soit directement en dm sur 0. Ressources : Pour ce challenge vous aurez besoins d'aller sur ce discord : Serveur Discord Vous avez aussi à votre disposition le code source du bot : github Indice : Ce n'est pas la peine de regarder les commit sur repository, vous n'y trouverez rien. (vraiment) Aucun autre indice ne sera fournis, pour ne pas en avantager certains alors que d'autres galèrent. Cash Prices : 1er -> 50€ en BTC 2ème -> premium lifetime sur 0 3ème -> premium 1 mois sur 0 Gagnants : 1er : @funfun 2ème : @Salty 3ème : @0D4Y Bonne chance !
-
Utilise une ip 4g, à chaque redémarrage de ton téléphone/routeur tu en auras une nouvelle
-
Salut 0, projet complètement con que j'ai fait en 2 minutes pour essayer l'api twitter. En gros c'est un chien, il suffit de le mentionner et de lui dire d'attaquer. Exemple : @rex_lechien Attaque ! Petit easter-egg si vous écrivez "rhobachien" dans votre mention c'est Rhobalas le chien qui attaque. Ça me faisait juste rire
-
-
Salut 0, Aujourd'hui petit tuto sur les bases de la librairie 'requests' de python. C'est une librairie très utile que j'utilise presque tous les jours donc je vous partages les connaissances que j'ai acquise aux cours de mon utilisation La structure d'une requête : Une requête est divisée en deux parties : son entête et son contenue. A partir de maintenant on utilisera leur appellation anglaise header et content. Pour simplifier voyez l'header comme une sorte de titre à votre requête. Il va permettre au serveur de savoir comment gérer votre requête avec par exemple des infos sur : qui l'envoie, qu'est-ce qu'elle contient, etc ... C'est dans les headers que sont envoyés les cookies. Le content c'est ce que vous voulez envoyer au serveur, votre formulaire par exemple. L'utilisation de 'requests' : On peut diviser l'utilisation de requests en deux partie : Les requêtes simples et la multitude de requêtes. Dans le premier cas on va définir les headers avant chaque requête. Mais imaginons que nous voulons nous connecter au serveur avant d’accéder à une ressource. Il y a donc deux requêtes à réaliser, l'une pour la connexion et l'autre pour l'accès aux données sachant que cette dernière à besoin des informations de la première. Dans ce cas-ci nous allons utiliser une "session" ce qui va permettre de garder les informations reçu lors de la première requêtes et des les envoyer lors de la seconde. Pour créer une session, rien de plus simple : import requests session = requests.Session() Première requête : Nous allons maintenant faire notre première requête ! Nous allons récupérer l'heure. import requests r = requests.get('http://worldclockapi.com/api/json/est/now') print(r.text) Quelques petites précisions : - Le 'get' définis le type de requête à envoyer. Si le serveur attendais une requête post on le remplace juste par 'post'. - Le '.text' permet juste de récupérer le content de la réponse du serveur qui est stockée dans 'r'. Si vous avez testé ce code vous avez peut-être remarqué que la réponse est en json. Pour pouvoir l'utiliser il va falloir ajouter ceci : import requests import json r = requests.get('http://worldclockapi.com/api/json/est/now') reponse_en_json = json.loads(r.text) print(reponse_en_json['currentDateTime']) Voilà, vous avez récupéré l'heure ! Mais les headers ? Jusque là nous avons pas spécifier d'headers car ceux généré automatiquement par requests suffisaient. Mais si ce n'était pas le cas, comment je fais ? import requests import json custom_headers = { 'User-Agent': 'monuseragent' } r = requests.get('http://worldclockapi.com/api/json/est/now', headers=custom_headers) reponse_en_json = json.loads(r.text) print(reponse_en_json['currentDateTime']) Dans ce code j'ai modifié mon user agent, le serveur pense donc que je suis 'monuseragent'. Vous pouvez le modifier à votre guise, vous pouvez par exemple vous faire passer pour un navigateur. L'envoie de données : import requests custom_headers = { 'User-Agent': 'monuseragent' } mes_datas = { 'champ1': 'valeur1', 'champ2': 'valeur2' } r = requests.post('url', headers=custom_headers, data=mes_datas) Dans ce code nous avons envoyer des données à 'url'. Pour aller plus loin : Pour finir je vais vous fournir un code d'exemple sur l'utilisation des sessions dont je vous ai parlé plus haut. Il est non fonctionnel, mais c'est plutôt facile de comprendre à quoi il était sensé servir. import bs4 as BeautifulSoup import requests session = requests.Session() r = session.get('https://www.starbucks.com/card', verify=False) headers1 = { 'Host': 'www.starbucks.com', 'Connection': 'keep-alive', 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/87.0.4280.141 Safari/537.36 Edg/87.0.664.75', 'Origin': 'https://www.starbucks.com', "X-NewRelic-ID":"VQUHVlNSARACUFRWDgADVA==" } session.headers.update(headers1) soup = BeautifulSoup.BeautifulSoup(r.text, features="lxml") token=soup.find('input',{'name':'__RequestVerificationToken'}).get('value') data = { 'Card.Number': 'xxxx', 'Card.Pin': 'xxxx', '__RequestVerificationToken': token } r = session.post('https://www.starbucks.com/card/guestbalance', data=data, verify = False, allow_redirects=False) print(r.status_code) print(r.text) Voilà vous pouvez voir qu'ici j'utilise la session pour chopper les cookies qui sont définis lors de la visite du site. Pour l'utilisation de BeautifulSoup je rentrerais pas en détails dessus, c'est simplement un parser de code html que j'utilise pour récupérer le token csrf. Merci de m'avoir lu jusqu'ici, en espérant que cela vous a été utile
-
Ajoute une petite liste des options de packing, celle pour l’icône et le "onefile" sont particulièrement intéressante. Aussi il faut préciser qu'avec cette technique votre code n'est pas protéger, il est très facile de faire l'inverse et donc retrouver votre code source.
-
Alors perso j'ai une erreur : SyntaxError: (unicode error) 'unicodeescape' codec can't decode bytes in position 47-50: truncated \uXXXX escape Après j'ai pas trop compris l'intérêt. Il permet de créer un .doc qui dl un .exe automatiquement ? EDIT : Ok alors il faut python 2 et linux, impossible de le fix pour python 3 et windows. Par contre toujours pas compris à quoi ça sert
-
Salut 0, aujourd'hui petit tuto sans prétention pour ajouter une touche de couleur à vos scripts python sans colorama. En passant je vais vous partager ma classe de couleur. Commençons par la classe en question : class CColor: Red = '\033[91m' Green = '\u001b[32m' Yellow = '\u001b[33m' Blue = '\u001b[34m' Cyan = '\u001b[36m' White = '\033[0m' En gros j'utilise toujours celle là car même si elle est basique elle contient tout ce dont j'ai besoin. /!\ SI VOUS FAITES VOTRE SCRIPT POUR WINDOWS TOUJOURS AJOUTER CA : import os os.system('color') Ensuite pour l'utiliser je vous conseil de faire comme ça : print(f'{CColor.Red}Ceci est rouge, {CColor.Green}ceci en vert et enfin {CColor.Yellow}ça en jaune. {CColor.White}Et retour à la normal') Notez si vous ne connaissiez pas le f devant un string. Cela permet de concaténer des variables en les mettant dans des {}
-
On est dedans :)
-
Y'a la source En VT sers à rien, si je décide d'injecter un virus que je fais moi même il détectera rien donc bon.