JuneDay
Prime
-
Inscription
-
Dernière visite
Tout ce qui a été posté par JuneDay
-
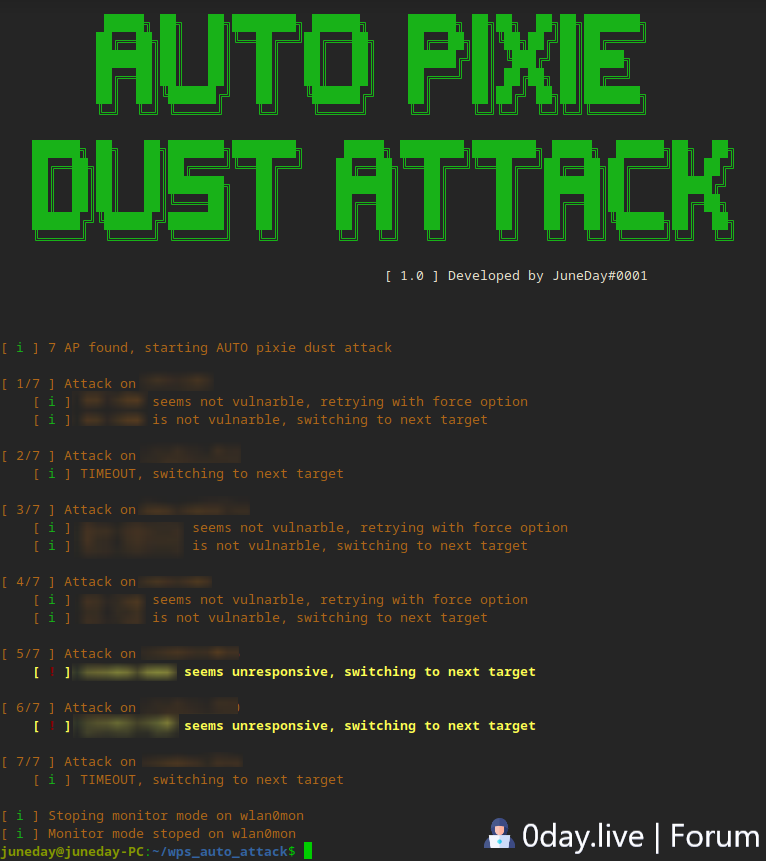
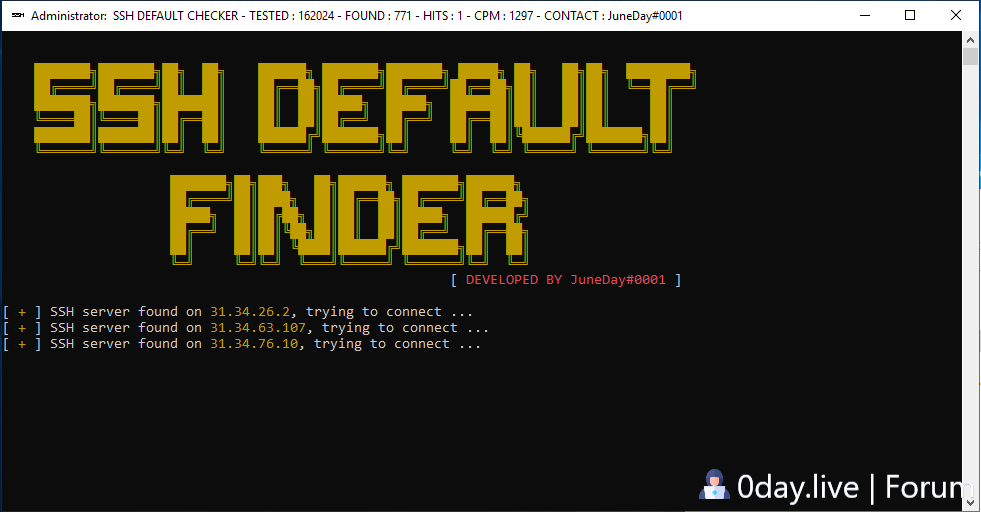
Salut 0, aujourd'hui partage de mon script du jour. Principe : Ce script est 100% customisable via le fichier de config. Il va tester toutes les ip d'une certaine range, vérifier si le port 22 est ouvert et si c'est le cas tester toutes les combinaisons user:pass des fichiers respectifs. Config : Dans le fichier config.conf vous pouvez paramétrer le script pour choisir : -la range d'ip -le webhook discord pour envoyer les hits -les fichiers où seront enregistrer les hits et les serveurs trouvé Utilisation : Il suffit de lancer le .exe Screenshot : Download et source : [hide] DOWNLOAD : ANONFILE SOURCE : GITHUB [/hide]
-
j'avais essayé de l'utiliser pour un ctf, rien compris au soft
-
Salut 0, Aujourd’hui comme promis je vais essayer de vous faire un guide le plus complet possible sur le cracking de wifi. Sommaire : 1 - Comment sont protéger les réseaux wifi ? a - WEP b - WPA/WPA-2 c - WPS d - Wifi publiques avec page de login 2 - Prérequis : a - Logiciels b - Matériels 3 - Attaquer un réseau WPA/WPA-2 : a - Théorie b - Pratique 4 - Attaquer un réseau WPS : a - Théorie b - Pratique 5 - Attaquer un réseau public avec page de login : a - Théorie b - Pratique 1 - Comment sont protéger les réseaux wifi ? De nos jours il devient de plus en plus difficile d'hacker des routeurs wifi qui ne nous appartiennent pas. Par chance ( ou pas ) il reste encore des vecteurs d'attaques fonctionnels ou simplement des vieux routeurs jamais mis à jour. a - WEP Le protocole d'encryptage le plus simple à hacker, et de loin. Sa faible sécurité le rend de plus en plus rare à trouver c'est pourquoi je ne le couvrirait pas dans ce tutoriel. Cependant si vous voulez quand même en savoir plus voici un lien qui peut vous intéresser : https://www.firediy.fr/article/cracker-une-cle-wep-sans-client-connecte. L'article date de 2012, pour vous dire à quel point c'est vieux. b - WPA/WPA-2 C'est le protocole le plus utilisé pour sécuriser une connexion. Il est très robuste et fonctionne via un procédé que l'on appelle "4 way handshake". Il est possible de réaliser une attaque brute-force (que l'on verra plus tard) mais celle-ci peut prendre des années. c - WEP Le WEP est une méthode d'identification mise en place pour faciliter la connexion à un routeur. Cette facilité l'a rendu une cible évidente pour les hackers. Même si de nombreuses mesures ont été mises en place pour le sécurisé cela reste un vecteur d'attaque viable car beaucoup moins long et BEAUCOUP moins intensif que le crack de WPA. d - Wifi publiques avec page de login Nous pouvons trouver des réseaux publics un peu partout, aéroport, hôtels, cafés. Aussi de nombreux FAI ont mis en place des réseaux publiques dans toutes les boxs. Nous verrons qu'il est très facile de se faire passer pour quelqu'un d'autres et même s’il est impossible de réaliser des audits de réseau il est facile d'avoir accès à internet gratuitement. 2 - prérequis : a - Logiciels : Pour la réalisation de ces tutoriels vous aurez besoins d'une distribution linux, car même si la suite aircrack-ng est disponible sous Windows de nombreux outils vous seront inaccessible. Voici donc une liste de tous les tools utilisés : - La suite aircrack-ng - Pixiewps - Macchanger - Reaver - Hashcat - Wash /!\ Toutes commandes sont à lancer avec les droits sudo ! b - Materiels : Il vous faudra un carte wifi compatible Linux, mode moniteur et injection de paquets. Il est possible que celle intégré à votre machine ai toutes ces options. Sinon je vous conseille la ALPHA AWUS036NHA qui est parfaite. 3 - Attaquer un réseau WPA/WPA-2 : a - Théorie Comme dit dans l'introduction lors de l'utilisation du WPA les mots de passes sont chiffrés, pour être plus précis la taille de mot de passe minimal est de 8 et le sel est l'ESSID du routeur. Heureusement pour nous lors de l'attaque de ce protocole on n’est pas obligé de faire des millions de requêtes au routeur. En effet le hash du mot de passe nous est envoyé lors du 4 way handshake. Notre but est donc de récupérer ce handshake puis de chiffrer tous les mots de passes possibles en suivant le même algorithme jusqu'à tomber sur le même hash. Ce qui fait que cette attaque n'est pas très concluante viens du fait que cet algorithme de hashage est très demandant en ressource et prends donc beaucoup de temps. b - Pratique Pour cela nous aurons besoins de aircrack-ng et quelques autres tools optionnels tels que hashcat ou encore Mentalist. Première étape : Mettre sa carte en mode moniteur. Vous allez déjà récupérer le nom de votre carte wifi : ip a Pour la commande suivante remplacez wlan0 par le nom de votre carte wifi, je vais donc la mettre en mode moniteur airmon-ng start wlan0 A la fin de l'output vous avez le nouveau nom de votre carte, pour moi "wlan0mon" Deuxième étape : Trouver votre victime. Afin de scanner les réseaux wifi vous allez faire : airodump-ng wlan0mon En laissant tourner le programme quelques secondes vous allez voir plusieurs réseaux wifi dans le tableau supérieur (pour l'instant on s'en fou du tableau en dessous). Lorsque votre victime s'affiche stoppez le scan avec CTRL+C et récupérer son BSSID (adresse mac). Dans la suite lorsque vous verrez "BSSID" dans une commande remplacée par le bssid de votre victime. Afin de clarifier l'output du airodump nous allons uniquement scanner notre victime et enregistrer les infos dans des fichiers appelé "tuto". airodump-ng wlan0mon --bssid BSSID -w tuto Ici deux possibilités, soit vous attendez patiemment qu'une personne se connecte au routeur soit vous déconnecter une personne déjà connectée pour la forcer à se reconnecter. Pour la deuxième option ouvrez un deuxième terminal : aireplay-ng --deauth 5 -a BSSID wlan0mon Vous avez déconnecté les utilisateurs du routeur, si vous revenez dans le premier terminal, à la première ligne vous devriez trouver le mot "handshake" sur la première ligne. Si ce n'est pas le cas, personne n'est connecté à votre victime donc attendez un peux et retentez l'étape précédente. Sinon vous devriez trouver un fichier nommé "tuto*.cap", c'est votre handshake. Troisième étape : crack du handshake. Ici tout dépends de ce que vous voulez faire, par exemple si vous savez que le mot de passe n'est pas celui de base vous voudrez faire une attaque par dictionnaire ( pour en créer un customisé utilisez Mentalist) si par contre vous n'avez aucune informations sur votre victime vous feriez mieux de réaliser une attaque brute-force. Dans tous les cas vous avez le choix entre aircrack-ng ou hashcat. Les deux se valent d'un point si vous utilisez votre cpu, cependant hashcat permet de réaliser l'attaque via votre GPU (beaucoup plus performant). Je vais donc vous montrer quelques commandes possibles : crunch 8 8 | aircrack-ng -e ESSID -w – votrefichier.cap #Permet de tester tous les mots de passes de 8 caractères aircrack-ng -e ESSID -w votredictionnaire.txt votrefichier.cap #Permet de tester tous les mots de passes contenuent dans votredictionnaire.txt hashcat -m 2500 -w 3 votrefichier.hccapx votredictionnaire.txt #Permet de tester tous les mots de passes contenuent dans votredictionnaire.txt avec hashcat hashcat -m 2500 -a 3 votrefichier.hccapx -1 ?l?d ?1?1?1?1?1?1?1?1 #Permet de brute-force tous les mots de passes de 8 caractères /!\ Pour toute utilisation de hashcat je vous conseille windows, les drivers sont plus performant. Aussi regardez quelques tutos pour son utilisation. Il y a des petites manipulations qui permettent de bien meilleures performances. (4000 mdp/s à 84000 mdp/s pour moi) Après de longues heures (voir années) vous avez votre mot de passe ! 4 - Attaquer un réseau WPS : a - Théorie Le WPS est un PIN de 8 caractères uniquement numérique (Ex : 11111111) ce qui limite énormément les possibilités. Encre pire chaque paire de 4 pins est testable indépendamment de l'autre. Malheureusement c'est trop beau pour être vrai, en effet la plupart des routeurs ont mis en place des sécurités comme des locks au bout de quelques mauvais try. Ici il n'est pas toujours possible de faire l'attaque en hors ligne (seul certain cheapset sont faillibles). Il va donc falloir envoyer toutes les requêtes au routeur directement. b - Pratique Première étape : Mettre sa carte en mode moniteur. Lire la première étape pour le WPA. Deuxième étape : Trouver votre victime. Pour cette étape nous allons utiliser un autre tool, wash. Il permet de scanner les réseaux wifi avec le WPS d'activé. Pour se faire, d'abords il faut up sa carte : ifconfig wlan0mon up Puis scannez : wash -i wlan0mon Attendez quelques secondes et choisissez votre victime. Il va vous falloir son BSSID, qui sera appelé "BSSID" dans les prochaines commandes, ainsi que le channel que nous appellerons CHANNEL. Troisième étape : L'attaque. Ici nous allons utiliser reaver, il va permettre de réaliser l'attaque en autopilote : reaver -i mon0 -c CHANNEL -b BSSID-vv -L -N -d 15 -T .5 -r 3:15 Cette attaque va prendre plusieurs heures, et encore plus si le router se lock. Heureusement reaver garde sa progression en mémoire. Vous pouvez stopper et relancer l'attaque quand vous voulez. Quatrième étape : Et si le routeur est faillible à l'attaque hors ligne ? Cela ne coute rien de tester, alors pour savoir si un routeur est faillible proche de vous je vous conseille mon script : https://0day.live/sujet/1117-wifi-hacking-auto-pixie-dust/ 5 - Attaquer un réseau public avec page de login : a - Théorie De loin l'attaque la plus simple mais aussi la moins rependu. Le seul moyen qu'a un routeur pour vous identifier est votre adresse MAC. Dans cette attaque le but est de trouver un appareil déjà loggé et d'usurper son identité. b - Pratique Première étape : Mettre sa carte en mode moniteur. Lire la première étape pour le WPA. Deuxième étape : Trouver votre victime. Afin de trouver notre victime nous allons restreindre la recherche aux routeurs ouverts. Pour se faire : airodump-ng wlan0mon --encrypt OPN Une fois que vous trouvez votre victime, nous allons nous focaliser sur elle. Dans les prochaines commandes nous utiliserons BSSID pour représenter son bssid. Il est possible que vous deviez laisser cette commande tourner plusieurs heures pour enfin trouver quelqu'un de connecter. Pour savoir si la personne est connectée nous allons nous intéresser au tableau du bas. Si l'appareil échange beaucoup de paquets avec le routeur c'est qu'il est connecté. airodump-ng wlan0mon -b BSSID -a -w tuto Sachez que les transferts de paquets ne restent pas affichés indéfiniment, pour un log de toutes les transactions ouvrez le fichier tuto*.csv. Troisième étape : L'usurpation d'identité. L'adresse mac que vous voulez usurper se trouve dans la colonne "STATION", nous l'appellerons MAC dans les prochaines commandes. Nous allons donc maintenant changer notre adresse mac. airmon-ng stop wlan0mon #On quitte le mode monitor ifconfig wlan0 down #On désactive la carte wifi macchanger -m MAC wlan0 #On change l'adresse mac ifconfig wlan0 up #On réactive la carte wifi Quatrième étape : Enjoy l'internet gratuit. Connectez-vous au réseau ouvert, et si tout c'est bien passé vous avez accès à internet. Je vous remercie énormément si vous avez tout lu, vous pouvez laisser un like car cela m’a pris beaucoup de temps à écrire et à comprendre. Pour plus de précisions je vous conseils de jeter un coup d'œil à mes sources. Sources : https://rsseau.fr/hacking/2017/10/31/hacker-password-wpa-wifi.html https://www.aircrack-ng.org/doku.php?id=cracking_wpa https://outpost24.com/blog/wps-cracking-with-reaver https://null-byte.wonderhowto.com/how-to/hack-open-hotel-airplane-coffee-shop-wi-fi-with-mac-address-spoofing-0183387/
-
-
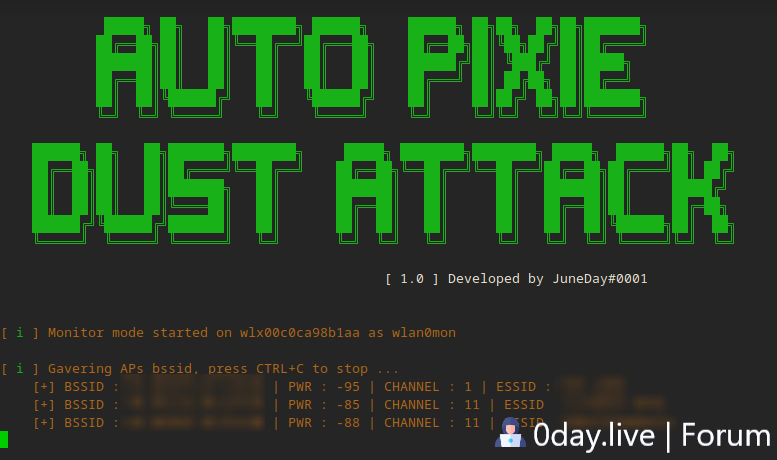
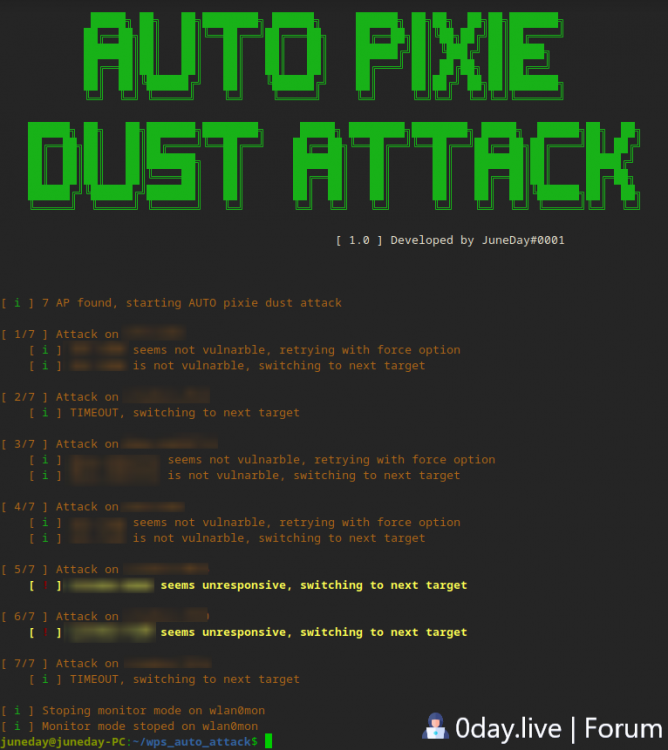
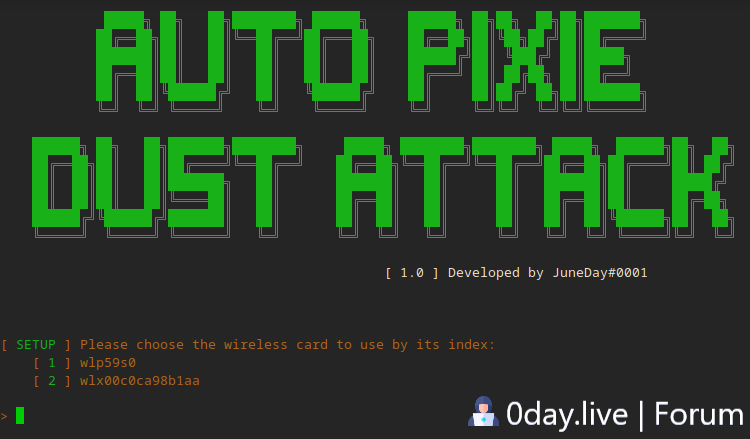
Salut 0, Je compte poster un tuto complet sur la hacking de clef wifi mais cela va prendre un peux de temps. Pour vous faire patienter voici un petit script que j'ai fait ce matin. A quoi il sert ? Aujourd'hui les routeurs vulnérables aux attaques WPS se font de plus en plus rare. J'en ai eu marre d'en tester des dizaines à la main et d'en refaire certains plusieurs fois parce que j'ai une mauvaise mémoire. Du coup j'ai fait un petit script en python pour automatiser tout ça. Il va donc vous permettre de tester tous les routeurs proches de vous via une attaque WPS hors-ligne en utilisant pixiewps. Je vous expliquerais plus en détails comment marchent ce type d'attaques dans mon prochain post. Pour le moment sachez que si un routeur est faillible vous aurez son PIN. Comment l'utiliser ? Pour pouvoir utiliser le script il va vous falloir trois dépendances : reaver wash pixiewps Si vous êtes sur kali-linux elles sont déjà installée, sinon c'est facile il y a 3000 tutos sur le net. Sachant que si vous lancez le script sans les dépendances il vous spécifiera lesquels manquent. Une fois que vous avez tout installer il vous reste plus qu'a télécharger le script sur mon github (lien de téléchargement plus bas), faire un "chmod +x autopixie.py" et enfin "./autopixie.py" ou "python3 autopixie.py". Il faut le lancer en super-utilisateur ! Choisissez votre carte wifi via son index : Puis attendez quelques minutes afin d'avoir quelques AP détectés et appuyez sur CTRL+C pour lancer l'attaque : Prenez un café, le script va tenter pendant 5 minutes de cracker chaque pin : Si comme moi vous avez pas de chances, vous avez acheté une carte wifi à 30€ pour rien Sinon vous aurez le pin visible. Téléchargement : [hide]Mon github : GITHUB [/hide] Conclusion : J'utilise deepin en os principal, pas kali. Si vous avez une erreur n'hésitez pas à me contacter sur discord (il est sur tous les screens). PS : en deux trois modifications il est possible de transformer ce tool en testeur automatique de WPS standard (sans pixiewps), vous avez le code source faites en ce que vous voulez.
-
-
-
Pas besoin d'ebooks, avec un compte clean et un minimum de SE j'ai réussi à me faire refund un truc 3 mois après la commande alors que normalement la limite est de 2 mois. Faut juste savoir parler, c'est pas difficile.
-
Très lourd !
-
-
J'ai pas compris, ça récupère que l'adresse du wallet pas son contenu non ?
-
Peut être un traduction du russe ?
-
-
Hello 0 ! Je vous partage un petit script de ma créationqui permet de backup n'importe quel dossier vers n'importe quel serveur ftp. Pour l'utiliser suffit de remplir le fichier config.ini (tout est expliqué dans le github) [hide] Lien vers le github[/hide] Lâche un like !
-
Avec une carte virtuelle style celles de lydia peut être ? (jamais essayé)
-
Pour le bruteforce je parlais des gens qui utiliseront le même mot de passe maitre partout, si tu connais le mot de passe maitre bruteforce les options c'est beaucoup plus rapide que bruteforce un mot de passe sachant que le login sur la plupart des sites web tu y a accès via le pseudo ou l'adresse mail de l'utilisateur. Donc pas forcément plus long à bruteforce qu'un mot de passe généré aléatoirement et stocké dans une base de donnée comme lastpass fait. En fait plus qu'un problème de sécurité je comprends juste pas pourquoi l'utiliser, vu que ça ne simplifie pas la vie et n'est pas plus sécurisé que les autres services dans le style.
-
Jamais vu une extension aussi nulle, je m'explique : 1 - Si j'utilise un password manager c'est pour l'auto-fill et là bah ça marche pas. 2 - Ils incitent les gens à utiliser un seul mot de passe maitre, même si c'est pas dit explicitement 90% des gens vont le faire. 3 - Si je connais le mot de passe maitre je peux bruteforce super facilement vu que j'ai le code source de algorithme description, donc si un personne utilise le même mot de passe partout j'ai entre ~30 longueurs et ~100 mot de passe différents à tester. 4 - Il faut héberger son propre serveur pour enregistrer ces options , personne peut rien faire avec ces infos sans le mot de passe maitre alors pourquoi pas les centraliser ? En gros ça à l'air d'une usine à gaz pour au final prendre plus de temps à se log sans vrai gain en sécurité.
-
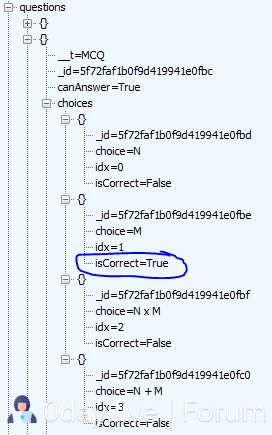
Salut 0day, pour ceux qui connaissent pas wooclap c'est un service qui permet la création de questionnaires accessible via une url que beaucoup de profs utilisent. J'ai fait un petit script python qui permet de fausser complètement les résultats en sélectionnant aléatoirement une réponse en boucle. [hide] Voici donc l'archive : anonfile Pendant mes recherches j'ai aussi trouvé que dans une réponses à une requête de l'api il était spécifié quel était la bonne réponse. Et cela sans même avoir à soumettre une première réponse. La requête en question : La réponse au format json : [/hide]

-
Envoie le virus total de l'archive, mes AV le détectent comme virus.
-
Je suis chaud, mais pourquoi ne pas avoir mis l'invitation directement dans le post ?
-
La quantitée est juste flippante, c'est juste un peux dommage que ça date d'aussi longtemps.
-
Ouais mais je vois pas l'intérêt de garder des logs, ça se revends ? Si il se font arrêter ça peut leur permettre une remise de peine ?
-
Sur leur site il se vantent d'être no-log alors que dans leur api on peut voir un requête vers la db 'logs'
-
C'est loud, je garde ça dans un coin de ma tête ça pourra m'être utile un jour.
-
si tu payes pas tu trouveras personne